

连锁酒店组网怎么选?SD-WAN与传统专线对比指南
作者:OgCloud 浏览次数:3431 2026-07-21 16:32:11
随着数字化转型深入,酒店连锁组网已从单纯的“能上网”向“高稳定、低成本、易运维”演进。不少连锁酒店在扩张时,都面临着专线太贵、PMS系统卡顿、运维跟不上的难题。本文将对比传统MPLS专线与SD-WAN的异同,帮助酒店决策者找到性价比更高的连锁酒店异地组网路径。
连锁酒店组网的三大核心需求与挑战
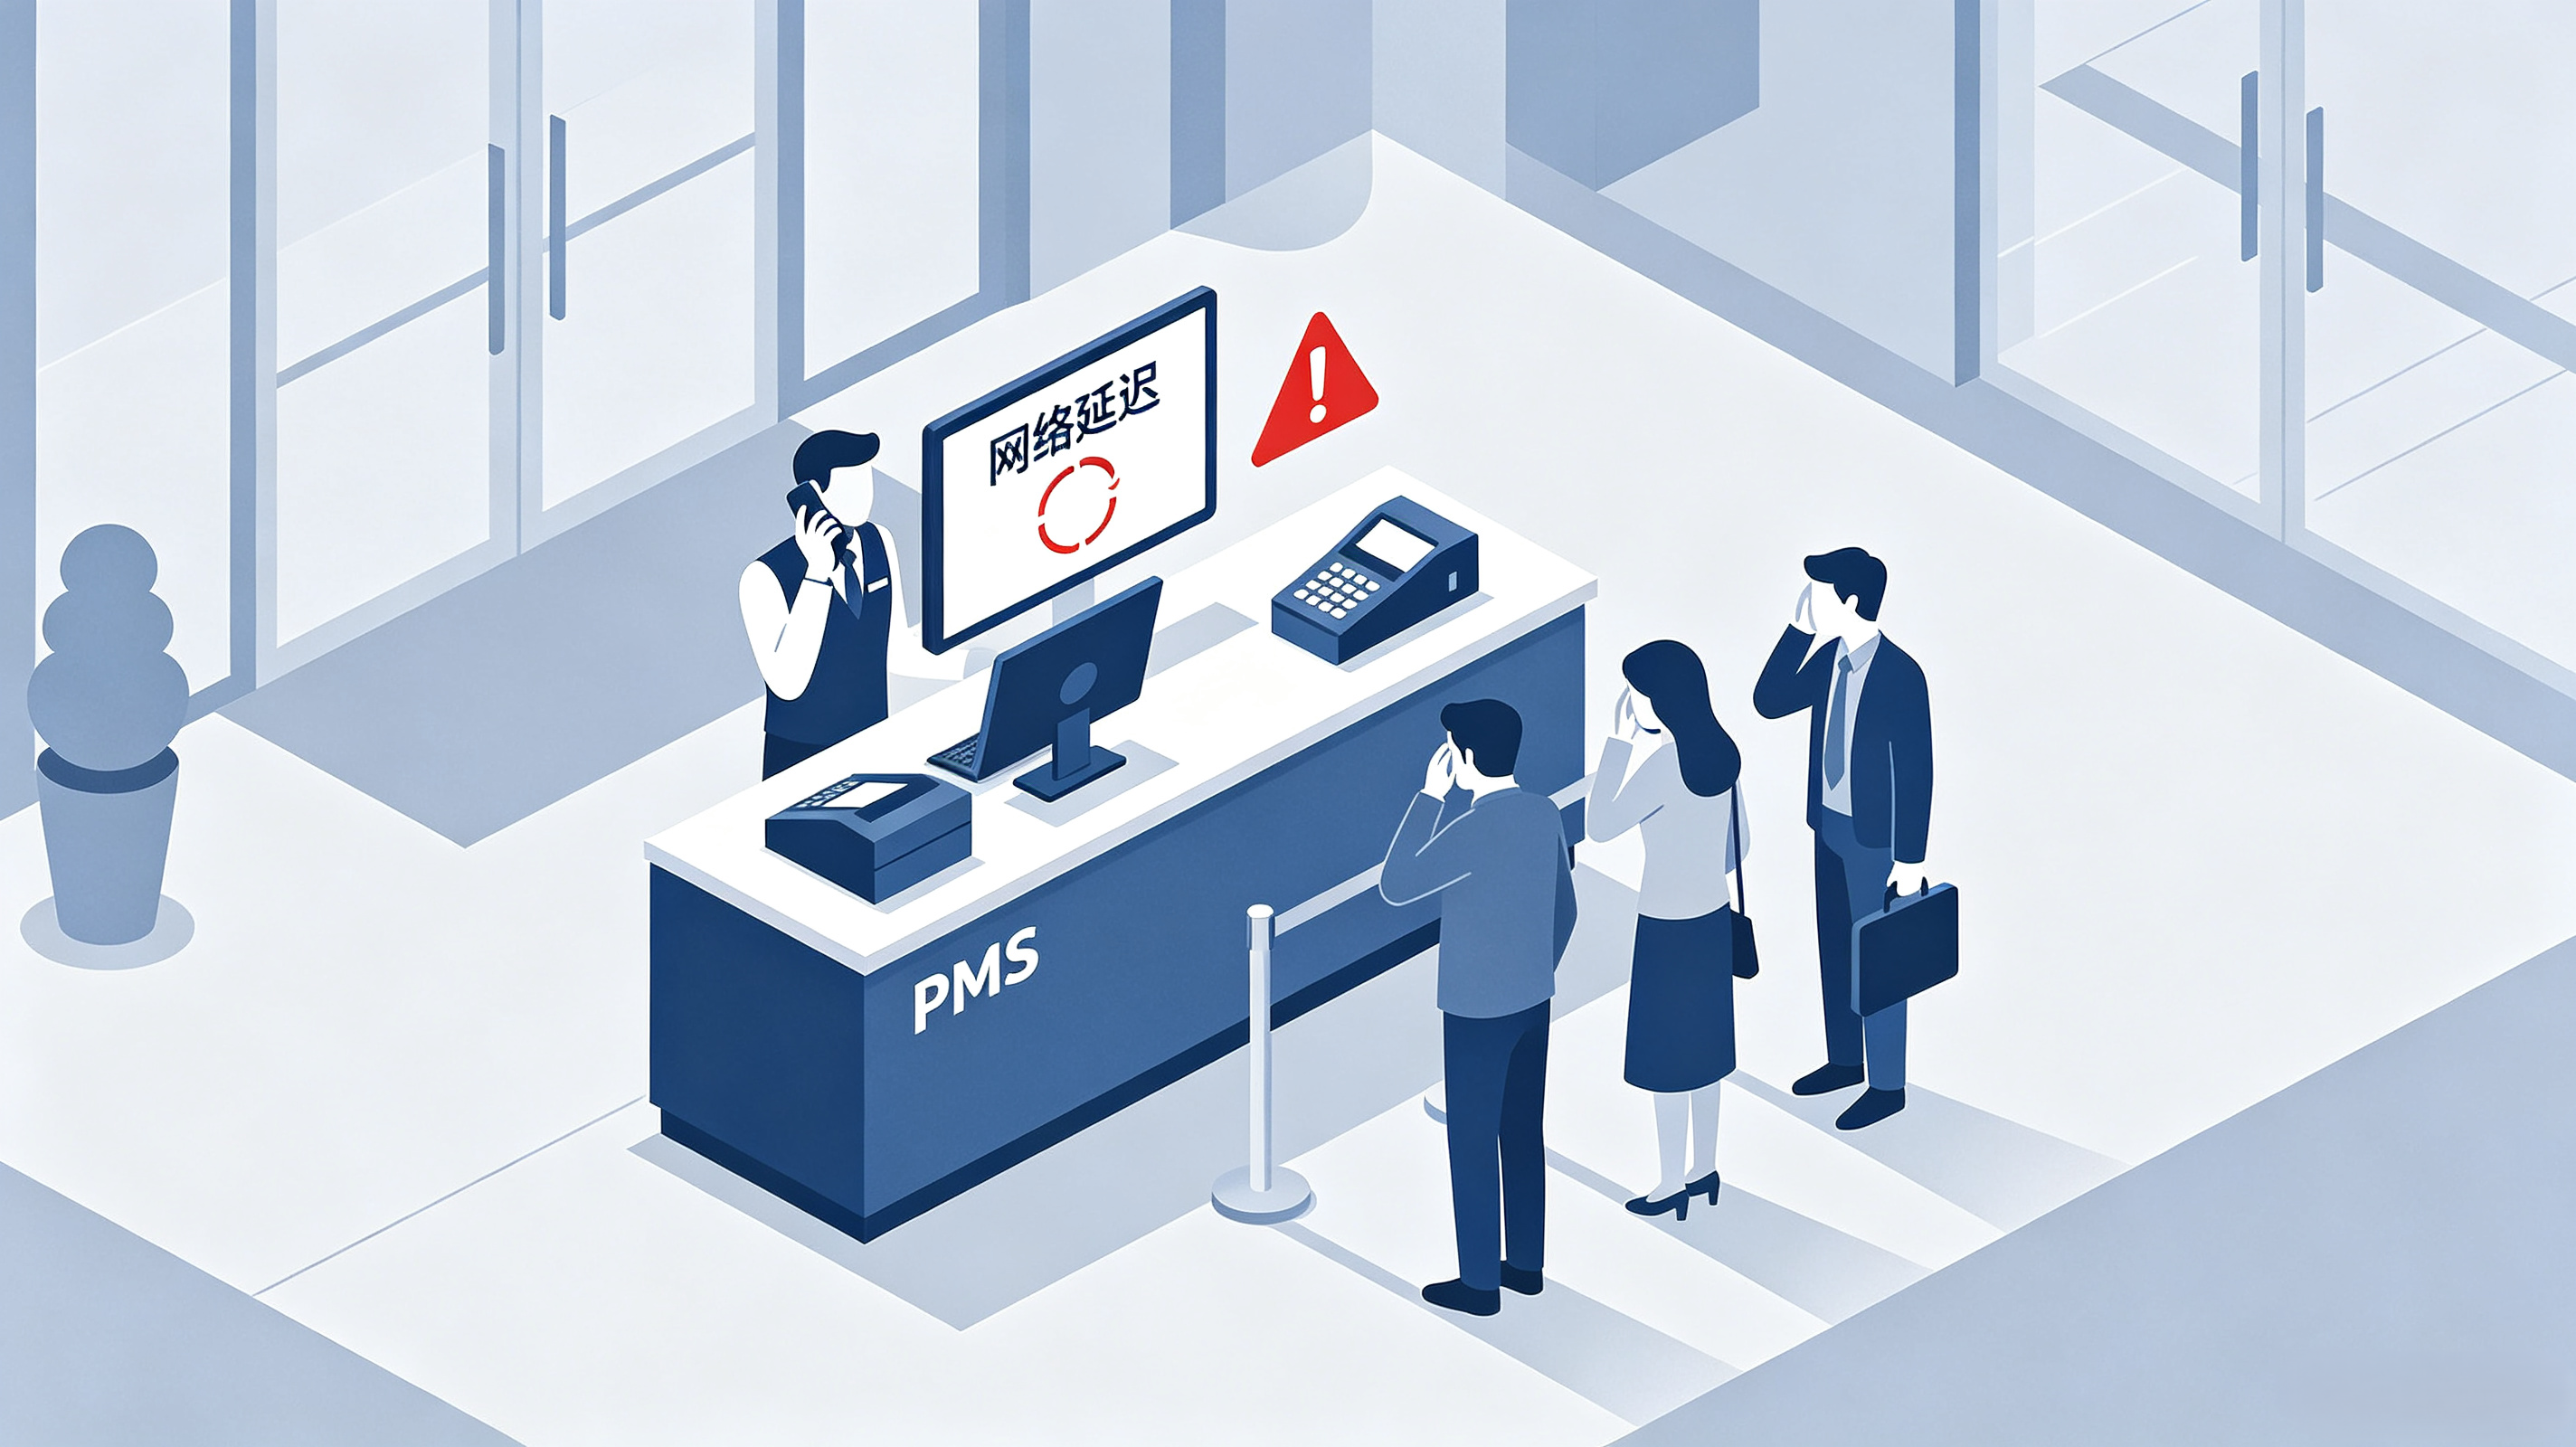
连锁酒店的网络环境相较于普通企业更为复杂。由于涉及到分支机构多、地理位置分散、业务系统多样以及住客流动性大等特点,传统的组网方式在应对现代酒店运营时显得力不从心。
1. 核心业务系统对网络的高可用要求
酒店的前台管理系统(PMS)、POS收银系统、自助入住机以及智能门禁系统等,都高度依赖与总部数据中心或云端服务器的即时交互。如果网络发生断连或高延迟,会导致前台无法办理入住、客人排队拥堵,甚至影响资金结算,造成严重的声誉和经济损失。
2. 复杂的“三网隔离”与合规监管要求
根据网络安全相关法规及公安网监要求,酒店网络必须实行严格的安全隔离:
● 客房网络:需提供高带宽上网服务,但要限制非法流量。
● 办公网络:传输酒店核心业务数据,需具备最高安全防护级别。
● 安防监控网络:负责监控视频回传与日志留存,需满足法定合规审计要求。
在传统组网下,要在全国上百家门店统一配置并维护这三套隔离策略,IT团队的运维压力极大。
3. 门店快速扩张与极速开业压力
连锁酒店在进行市场拓展时,新开门店通常要求“网络先行”。然而传统MPLS专线从申请、拉线到调试,往往需要45至60天,极易拖慢门店开业进度。此外,分支门店普遍缺乏专业的IT运维人员,设备一旦出现故障,排查修复周期极长。
主流组网方案对比:SD-WAN vs 传统MPLS vs 普通VPN
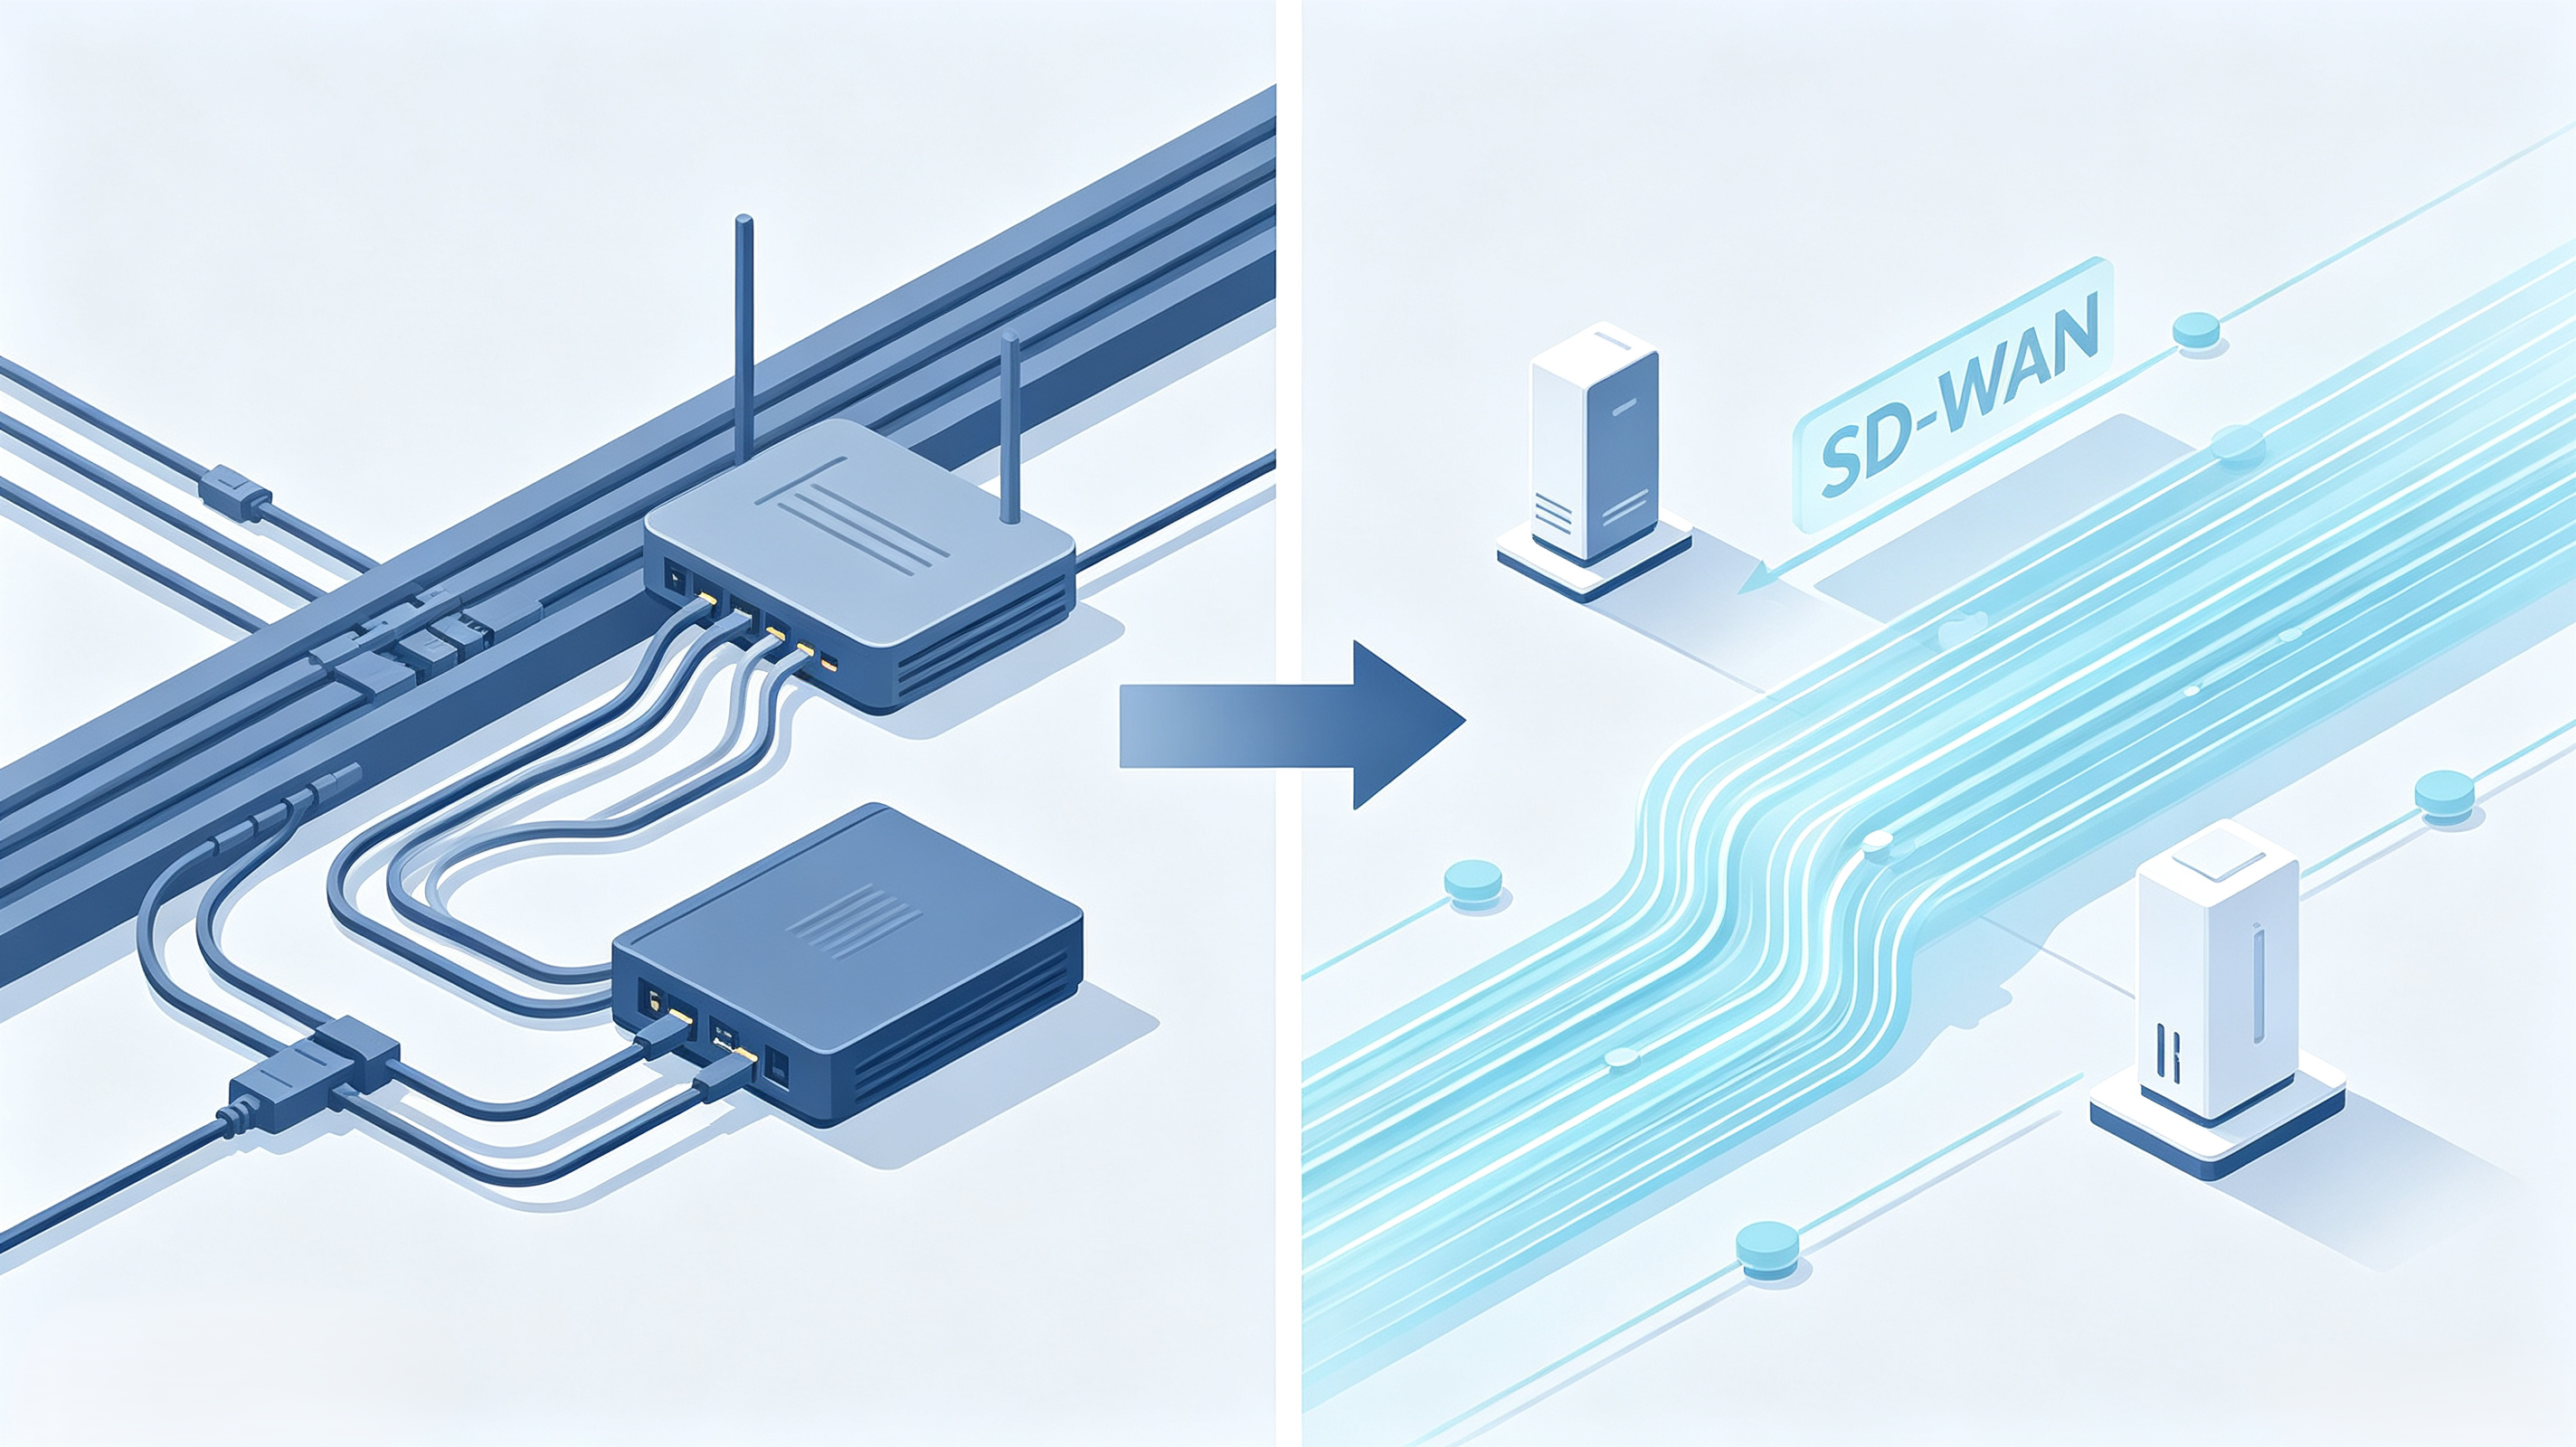
面对繁杂的技术,连锁酒店组网该如何选型?下面是以OgCloud的SD-WAN为例与传统MPLS专线和普通VPN进行的对比
| 对比维度 | 传统MPLS专线 | 普通VPN | OgCloud SD-WAN |
|---|---|---|---|
| 综合成本 | 费用高昂 | 投入低 | 投入适中偏低,整体成本可节省50% |
| 部署速度 | 慢,45-60天 | 较快,数天 | 极快,落地效率高,1-7天全网开通 |
| 分支上线时间 | 新增分支流程重走,需数月 | 逐台手动配置,超20个分支后问题频发 | ZTP零接触,5分钟上线 |
| 网络稳定性 | 高,金融级可用 | 波动明显,易卡顿掉线 | SLA 99.99%高可用保障 |
| 延迟表现 | 抖动<5ms,丢包<0.1% | 受公网波动大,不可预测 | 国内延迟<30ms |
| 故障切换 | 依赖运营商,切换慢 | 无自动切换能力 | 秒级故障切换 |
| 云应用访问 | 流量绕行总部,带宽浪费30%-50% | 无优化机制 | 云应用直连,不走绕路 |
| 安全防护 | 物理隔离但不加密,存在窃听风险 | 基础防护薄弱,安全等级低 | 零信任架构+自研加密,防护等级高 |
| 运维难度 | 高,依赖运营商,企业自主权限低 | 中等,分支多后运维压力非线性增长 | 门槛极低,总部云端统一托管 |
| 运维模式 | 被动报修 | 故障排查需遍历所有可能项 | 主动监控,看仪表盘,问题直接定位 |
| 适合企业类型 | 大型集团、核心涉密业务企业 | 小微团队、临时办公 | 中小企业、连锁多门店、跨区域办公 |
一句话结论:传统MPLS专线价格昂贵,普通VPN稳定性不足,而SD-WAN结合了专线的高性能与普通宽带的高性价比,是当前连锁酒店异地组网的理想选择。
SD-WAN如何重构连锁酒店网络体验?
部署SD-WAN解决方案后,连锁酒店不仅能解决贵和慢的问题,还能从技术底层全面重构网络运维与服务体验:
1. 混合链路叠加
SD-WAN支持将普通宽带与4G/5G无线网络进行叠加,通过算法实时监测链路丢包率和延迟率。系统会自动识别流量,将PMS业务优先分配至优质路线,住客的大流量视频娱乐则路由至普通宽带。这不仅做到了双重备份、无感切换,还帮酒店实现了大幅度的网络降本。
2. 零接触部署(ZTP),助力门店分钟级上线
在连锁扩张场景中,SD-WAN的零接触开局(Zero-Touch Provisioning)功能至关重要。总部 IT工程师只需在云端管控平台提早规划好网段与安全策略,现场无需任何专业IT人员,SD-WAN CPE设备能够自动连接云端拉取配置并完成组网,将新店开业周期大幅缩短。
3. 云端可视化运维
通过图形化的云端管理平台,总部IT人员可以在地图上实时掌控全国数百家分店的网络拓扑结构、设备运行状态和流量消耗情况。同时,优秀的SD-WAN方案集成了下一代防火墙(NGFW)与SASE云安全能力,能够统一为各门店下发安全审计策略,精准拦截病毒入侵与非法访问,确保满足公安网监与日志留存合规要求。
FAQs
门店原有的专线或宽带还没到期,可以直接升级SD-WAN吗?
完全可以。SD-WAN具备极强的兼容性与平滑演进能力。您可以保留现有的专线或宽带,直接挂载SD-WAN设备。将原有线路作为主链路,同时补充一条低成本的普通宽带作为备用。不仅不浪费已有投资,还能瞬间提升网络的容灾与抗风险能力。
SD-WAN能彻底解决客房Wi-Fi卡顿导致前台PMS系统打不开的问题吗?
可以。传统路由器无法识别业务类型,住客下载大文件或看高清视频会抢占前台带宽。SD-WAN拥有深度包检测(DPI)技术,支持基于应用(QoS)的动态流量调度。您可以设定高优先级策略:无论客房带宽如何占用,系统都会强制预留充足的专用带宽给前台PMS、POS收银等核心业务,确保关键业务永不卡顿。
SD-WAN如何配合酒店实现公安网监合规与上网行为审计?
SD-WAN设备能够配合酒店部署的认证系统与日志审计模块,实现住客上网实名认证、上网行为日志记录,并支持将审计日志安全推送至指定的日志服务器或网监平台,完全满足网络安全法及公安部门的相关监管要求。
极端的突发情况下,SD-WAN如何确保酒店的入驻办理和收银业务不间断?
SD-WAN天然具备强大的“多链路容灾”能力。设备普遍支持插入4G/5G物联网卡作为备用链路。当系统检测到主链路中断时,会自动将PMS收银、身份核验等核心业务流量切换至4G/5G备用链路,整个过程对前台人员和接待人员完全透明无感,最大程度规避了因物理断网导致的客诉与资金流失。
连锁酒店在下沉市场的分店,往往只能办理到不同运营商的传输,这种情况下SD-WAN还能保证跨网互通的传输度吗?
完全可以。传统组网在面临“南电信、北联通”的跨运营商传输时,经常会出现严重的丢包和延迟。而专业的OgCloud SD-WAN方案在全国骨干网部署了30+个云端集群节点(POP点),实现三网BGP深度对接。当分店数据向总部传输时,SD-WAN会通过智能路由算法,自动选择延迟最低的POP节点进行跨网节点,彻底解决不同运营商之间互通慢的“老大难”问题。
总结
如果你的连锁酒店也正被门店专线过高、前台PMS系统卡顿、客房网络投诉、新店开业网络部署慢等问题困扰,欢迎联系我们(www.ogcloud.com),获取专属的OgCloud SD-WAN连锁酒店多门店组网与降本优化方案。