

下一代防火墙NGFW是什么?一篇读懂Ogbox三合一安全网关
作者:OgCloud 浏览次数:1474 2026-08-19 17:17:38
提到下一代防火墙(NGFW),不少中小企业主的第一反应是:那是大公司才用得上的昂贵设备,离自己很远。但真实的网络安全形势是,攻击手段正在不断下沉,勒索软件、僵尸网络、恶意钓鱼并不会挑企业规模。对于预算和专职安全人员都有限的中小企业以及连锁门店而言,与其分散采购多类安全设备,不如先厘清NGFW的核心价值,评估其能否以单台设备满足多重防护需求。本文就用Ogbox企业安全盒子作为例子,把NGFW、上网行为管理和安全审计这三件事一次讲清楚。
下一代防火墙(NGFW)是什么
传统防火墙的核心职能是基于IP、端口与协议实施访问控制,类似于按名单放行。它能够拦截明显的非法访问,但难以识别流量中实际运行的应用类型,也无法判断其中是否夹带恶意内容。
NGFW(Next-Generation Firewall,下一代防火墙)在传统防火墙的基础上,叠加了应用层识别、入侵防御(IPS)与防病毒等能力。换言之,它不只判断哪些流量可以进入,还会对传输内容进行检测,识别伪装应用与潜在威胁。正因如此,NGFW已成为现代网络安全边界的基础能力,而非可选配置。
UTM(统一威胁管理)常与NGFW一并被讨论。UTM侧重于功能集成,将多种安全能力整合于单一设备;NGFW则更强调对应用与威胁的识别深度,能够识别数千种应用并基于内容制定策略。
Ogbox里的NGFW能力拆解
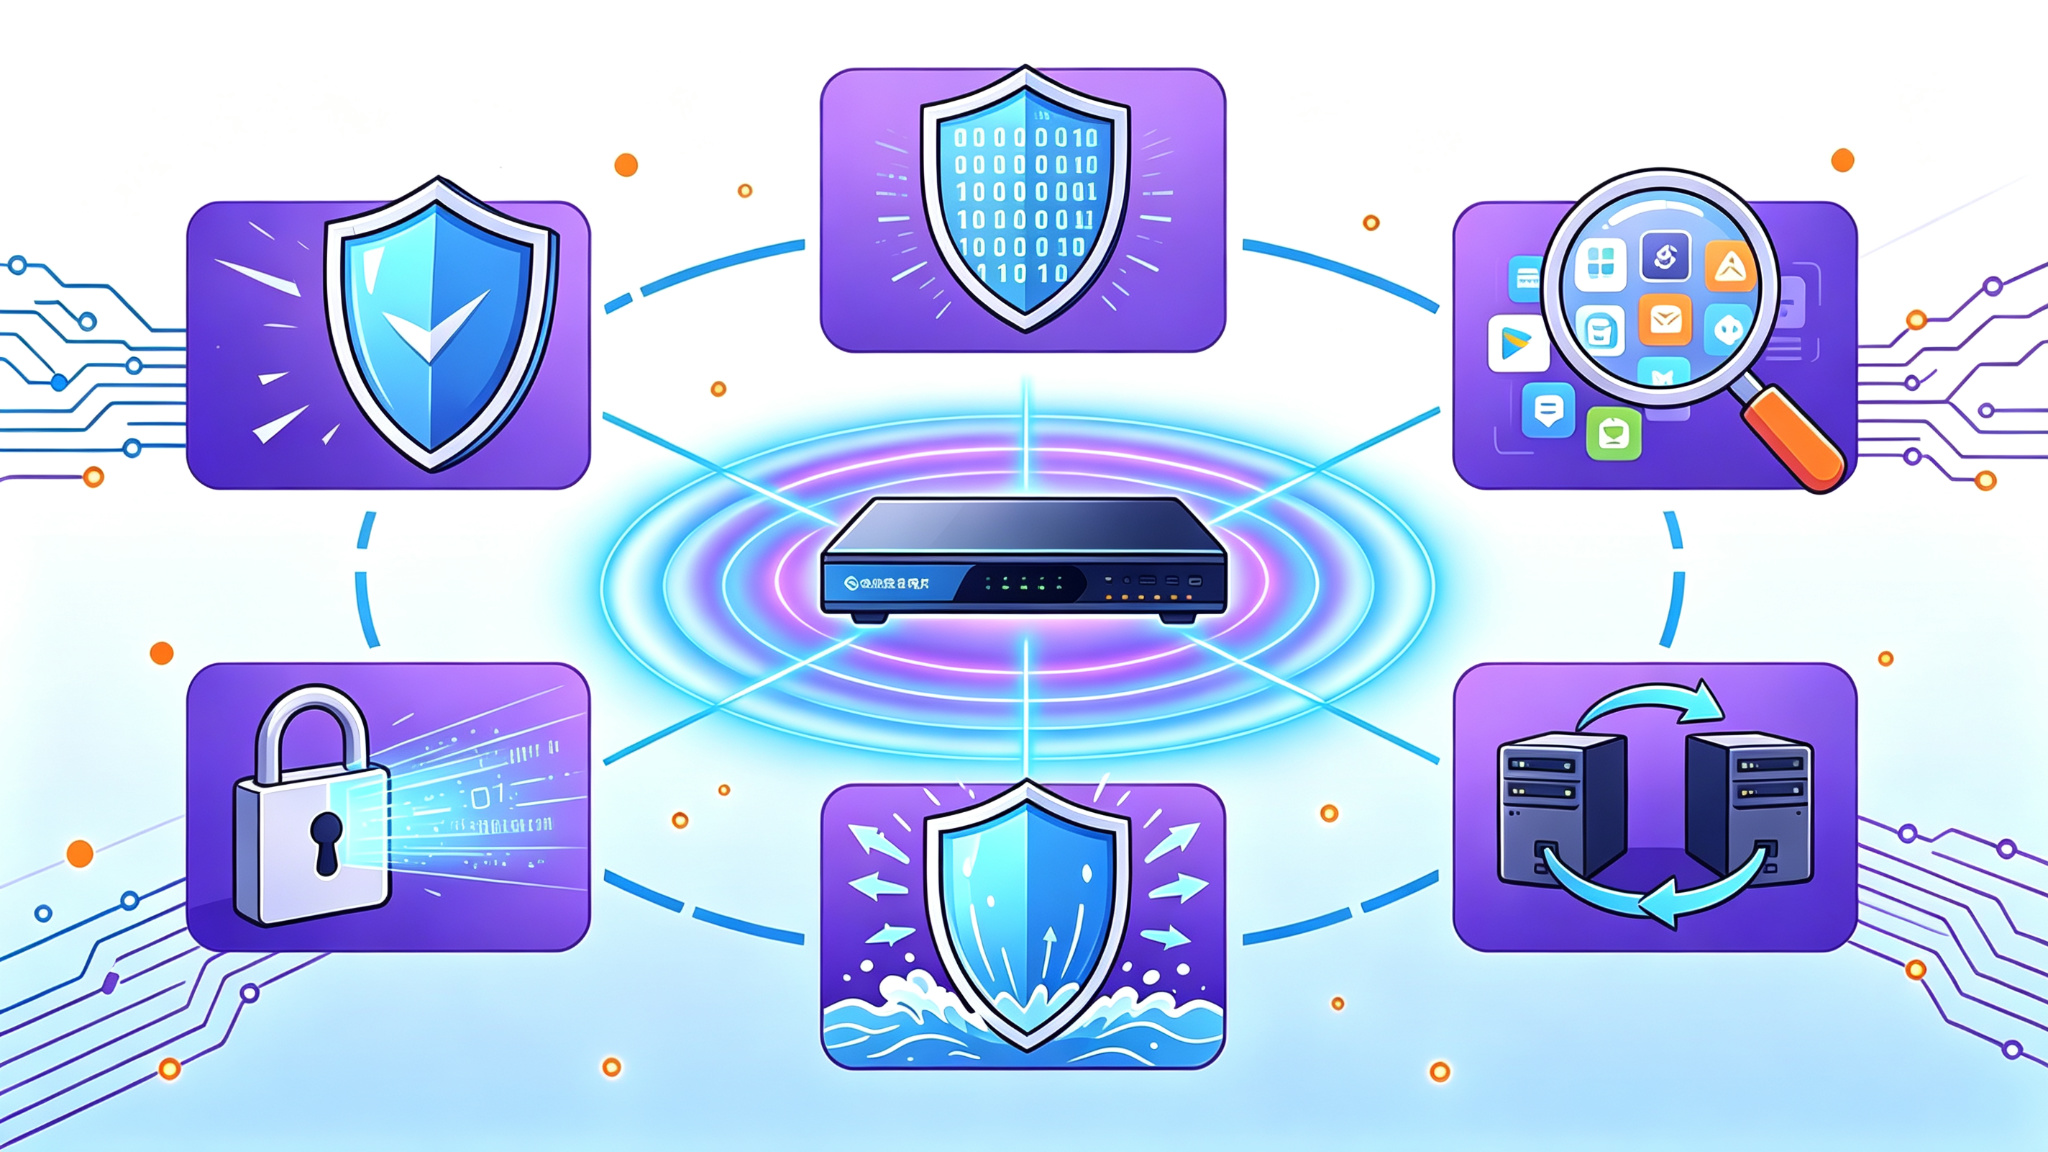
Ogbox是OgCloud面向中小企业和多门店场景推出的一体化企业安全网关,它的防火墙模块建立在一套NGFW能力之上,主要包括:
● IPS入侵检测与防御:内置10,000+条预定义入侵防御规则,覆盖26种攻击类型,实时检测并拦截自动化扫描、漏洞利用、勒索软件、木马等恶意入侵行为;特征库每日自动更新,融合威胁情报与机器学习,主动防御未知高级威胁。
● 防病毒与恶意软件拦截:集成400万+病毒特征库,支持HTTP、FTP、SMTP等协议实时病毒查杀,支持ZIP/RAR压缩文件深度解压检测,搭配文件类型过滤,有效降低勒索软件和木马落地的概率。
● 应用识别:支持8,000+种应用特征识别,为后续行为管控提供基础,识别率超过95%。
● SSL解密与加密流量审计:支持HTTPS流量解密审计,可审计加密邮箱主题/内容/附件,满足加密流量占比超80%的当下安全检测需求。
● ARP攻击防护与边界DDoS防护:全面防御SYN/UDP/ICMP/DNS Flood攻击、异常包攻击(Ping of Death、Land、Tear Drop等)及ARP欺骗,缓解局域网欺骗和常见流量型攻击。
● 高可用保障:支持双机热备(HA)主备模式,配置自动同步,主备切换恢复时间≤1秒,确保防火墙防护不因单点故障中断
不止防火墙——Ogbox为什么是三合一安全网关
若Ogbox仅具备NGFW能力,其与常规下一代防火墙并无本质差异。它的关键差异在于,将中小企业普遍缺失的另外两项能力同样集成于同一设备之中。
第一项是上网行为管理。大量安全风险源于"人"的因素:员工访问高危网站、滥用带宽、通过即时通讯工具外发敏感文件。Ogbox提供网站访问控制、黑白名单、应用访问限制、文件外发控制和实时流量可视化,使管理者能够掌握"何人、于何时、使用了何种应用、传输了何种文件"。
第二项是安全审计。合规建设与事件溯源均离不开完整的记录。Ogbox可对邮件收发、应用访问、关键字、数据库访问、网页搜索与访问等行为进行审计留存,为事件追溯提供依据。
将防火墙+上网行为管理+安全审计整合于单一设备,最大的价值在于降低多套安全设备分散部署与各自维护所带来的复杂度。对于缺乏专职安全团队的中小企业,这种整合不仅有助于控制采购成本,更通过减少系统节点来降低运维负担与单点风险。
Ogbox适合谁用?
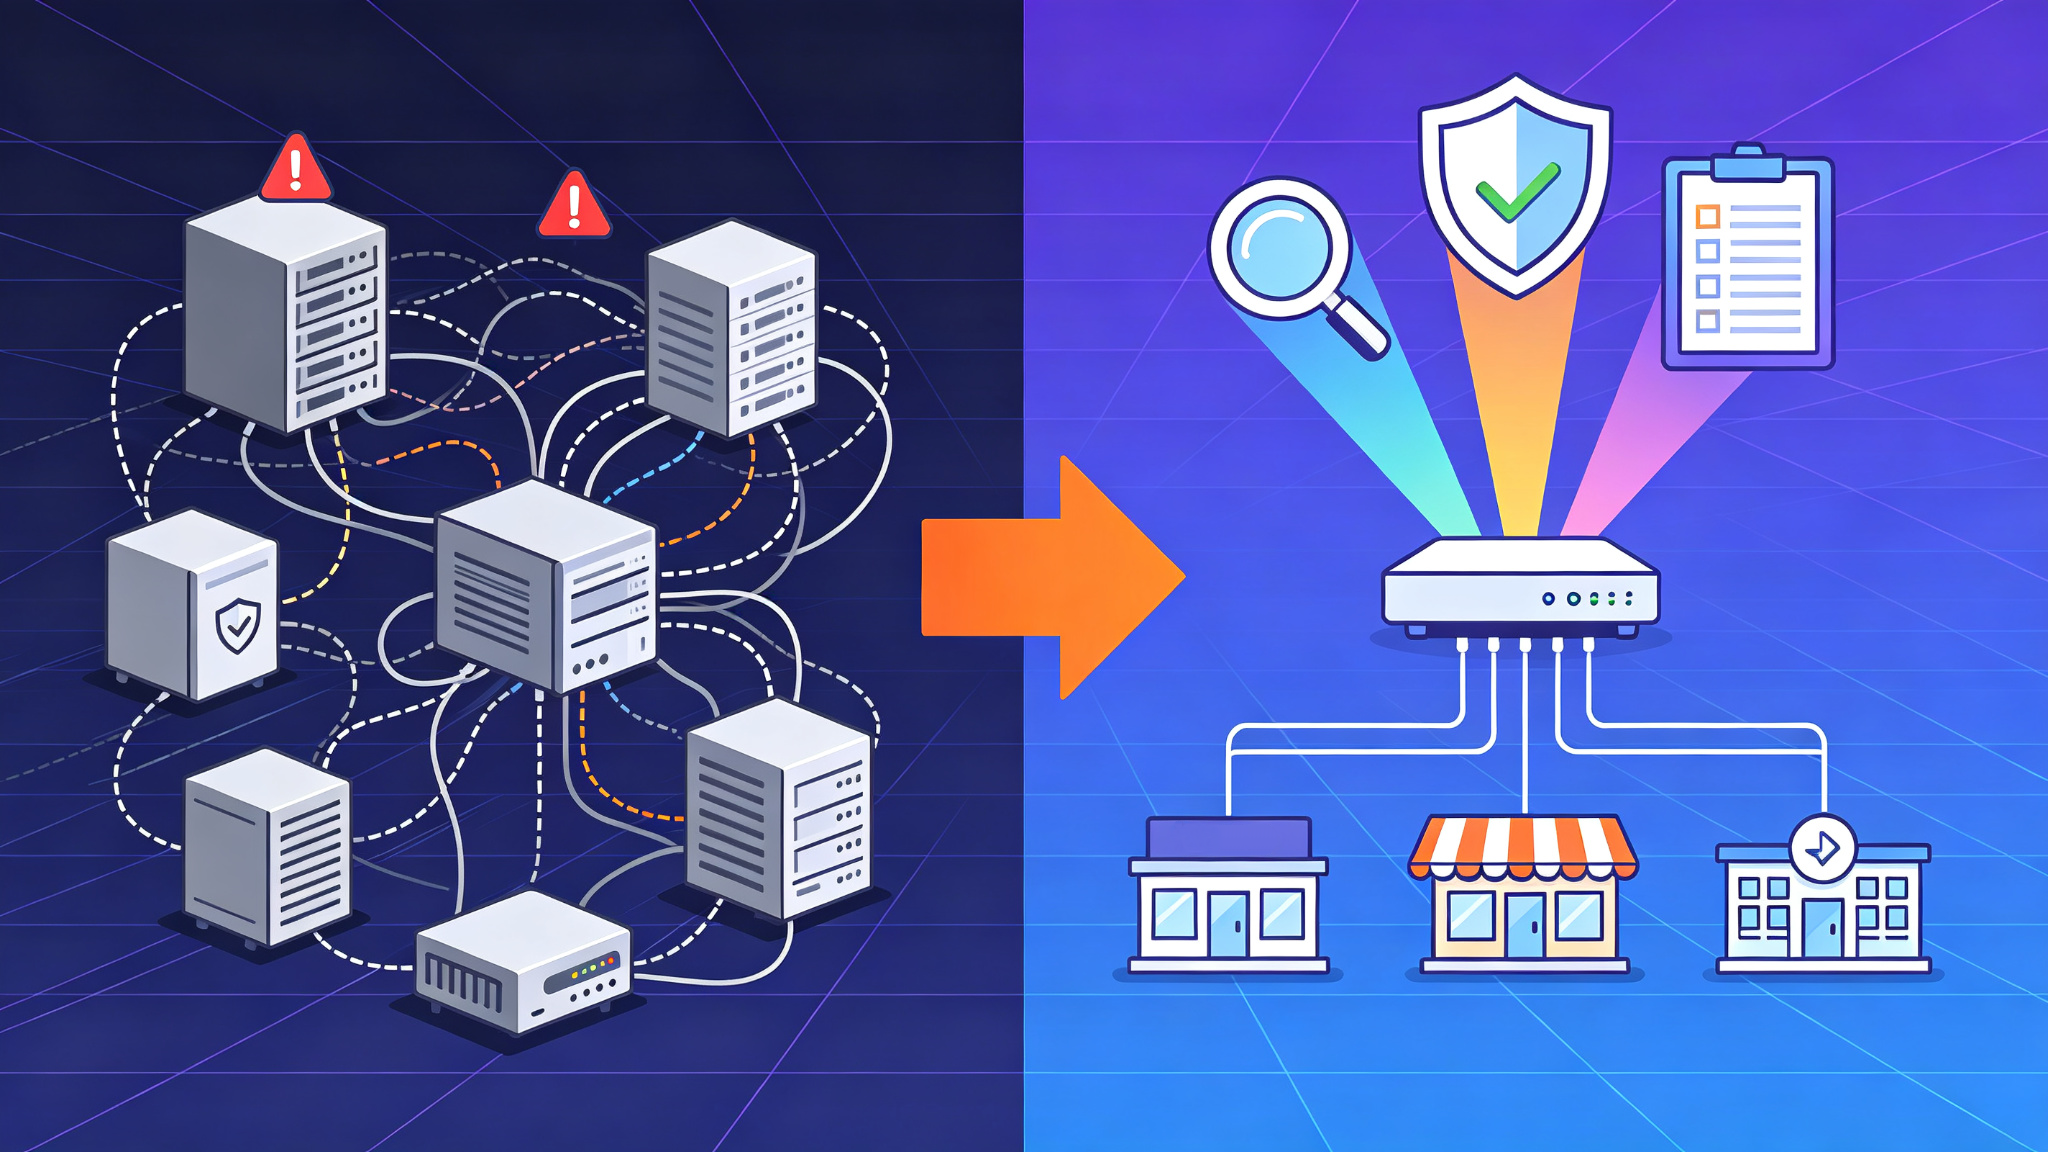
连锁门店的集中安全管控
● 背景:十余家门店网络各自独立,总部难掌握门店上网情况,门店多无专职IT。
● 传统方案:总部一台防火墙,门店靠光猫和家用路由器接入,策略沉不到分支,总部看不见、管不着。
● OgCloud方案:总部与门店统一部署,同一策略下沉各网点;统一界面集中查看门店状态与记录,门店即插即用。把分散分支统一纳入总部视野。
中小企业的边界防护与内部管控
● 背景:成长期中小企业,业务依赖网络但预算人力有限,面临勒索/钓鱼/内泄等困难。
● 传统方案:先买NGFW守出口却重边界、轻管理;另购多硬件,形成多控制台、多授权、多线运维。
● OgCloud方案:一台三合一网关,边界给NGFW同时覆盖行为管控与审计,多套系统收敛为一套设备、一个界面。用一台设备替代多套系统,降低复杂度。
总结
NGFW已成为企业网络边界的基础能力,而对中小企业与多门店来说,难点往往不在"买一台防火墙",而在把防火墙、上网行为管理与安全审计整合落地、并控制运维负担。Ogbox以三合一安全网关的思路,让分散的分支被总部统一管控,也让小团队用一台设备替代多套系统。
如果你正在规划企业网络安全,欢迎访问Ogbox安全网关详细页获取针对性的方案与产品资料。
FAQs
部署OgBox需要什么技术基础?自己能不能搞定?
能。 Ogbox支持二层网桥模式,直接串在现有路由器和交换机之间,无需改动原有网络架构和IP规划。设备出厂预配置,通电联网后自动激活,店员都能操作。最快30分钟从开箱到上线。选路由模式才需调整IP规划,大部分场景闭眼选网桥即可
OgBox的入侵防御和防病毒效果怎么样?
● IPS:内置10,000+条预定义规则,覆盖26种攻击类型(漏洞利用、勒索软件、木马、僵尸网络等),特征库每日自动更新,融合威胁情报与机器学习
● 防病毒:集成400万+病毒特征库,支持HTTP/FTP/SMTP等协议实时查杀,支持ZIP/RAR压缩文件深度解压检测(最大16层),特征库同样每日自动更新
● 实测数据显示,这套机制能让运维成本降低50%,故障率下降90%
Ogbox和SD-WAN设备是一回事吗?买OgBox还需要单独买SD-WAN吗?
不是一回事,但Ogbox内置SD-WAN能力。 Ogbox是安全网关(防火墙+行为管理+审计),SD-WAN是组网技术。OgBox与OgCloud SD-WAN原生深度融合,总部可统一管理全部分支设备。买Ogbox通常不需要单独买SD-WAN硬件。10个以下分支,内置SD-WAN够用;10+分支或需精细化QoS,可搭配独立SD-WAN控制器。
Ogbox怎么远程管理?多地多台怎么统一管控?
全部通过云端统一管理平台操作 :
● 一个界面看到所有设备的运行状态、带宽占用、异常告警
● 批量下发安全策略,所有分支设备自动同步执行
● 一键升级固件,统一查看安全日志
● 搭配7×24小时NOC代运维,故障主动告警,远程定位修复,无需跑现场