

勒索病毒防火墙有用吗?中小企业防勒索的网络层思路
作者:OgCloud 浏览次数:1971 2026-09-29 17:59:18
一台仅用于拦截扫描、放行流量的勒索病毒防火墙,在实际攻击面前几乎起不到防护作用。企业文件被加密,往往并非发生在点击钓鱼链接的那一刻,而是此前十数乃至上百小时的潜伏期内:恶意程序已经进入内网,一边逐台横向感染,一边将数据持续向外传输。此时再评估是否需要具备防勒索能力的防火墙,已错失最佳处置时机。因此,判断防勒索病毒用什么防火墙,核心不在于设备是否部署,而在于其对攻击链路的覆盖程度,先将勒索攻击完整拆解,才能确定各环节的防护重点。
勒索攻击的两个阶段,入口突破与内网扩散
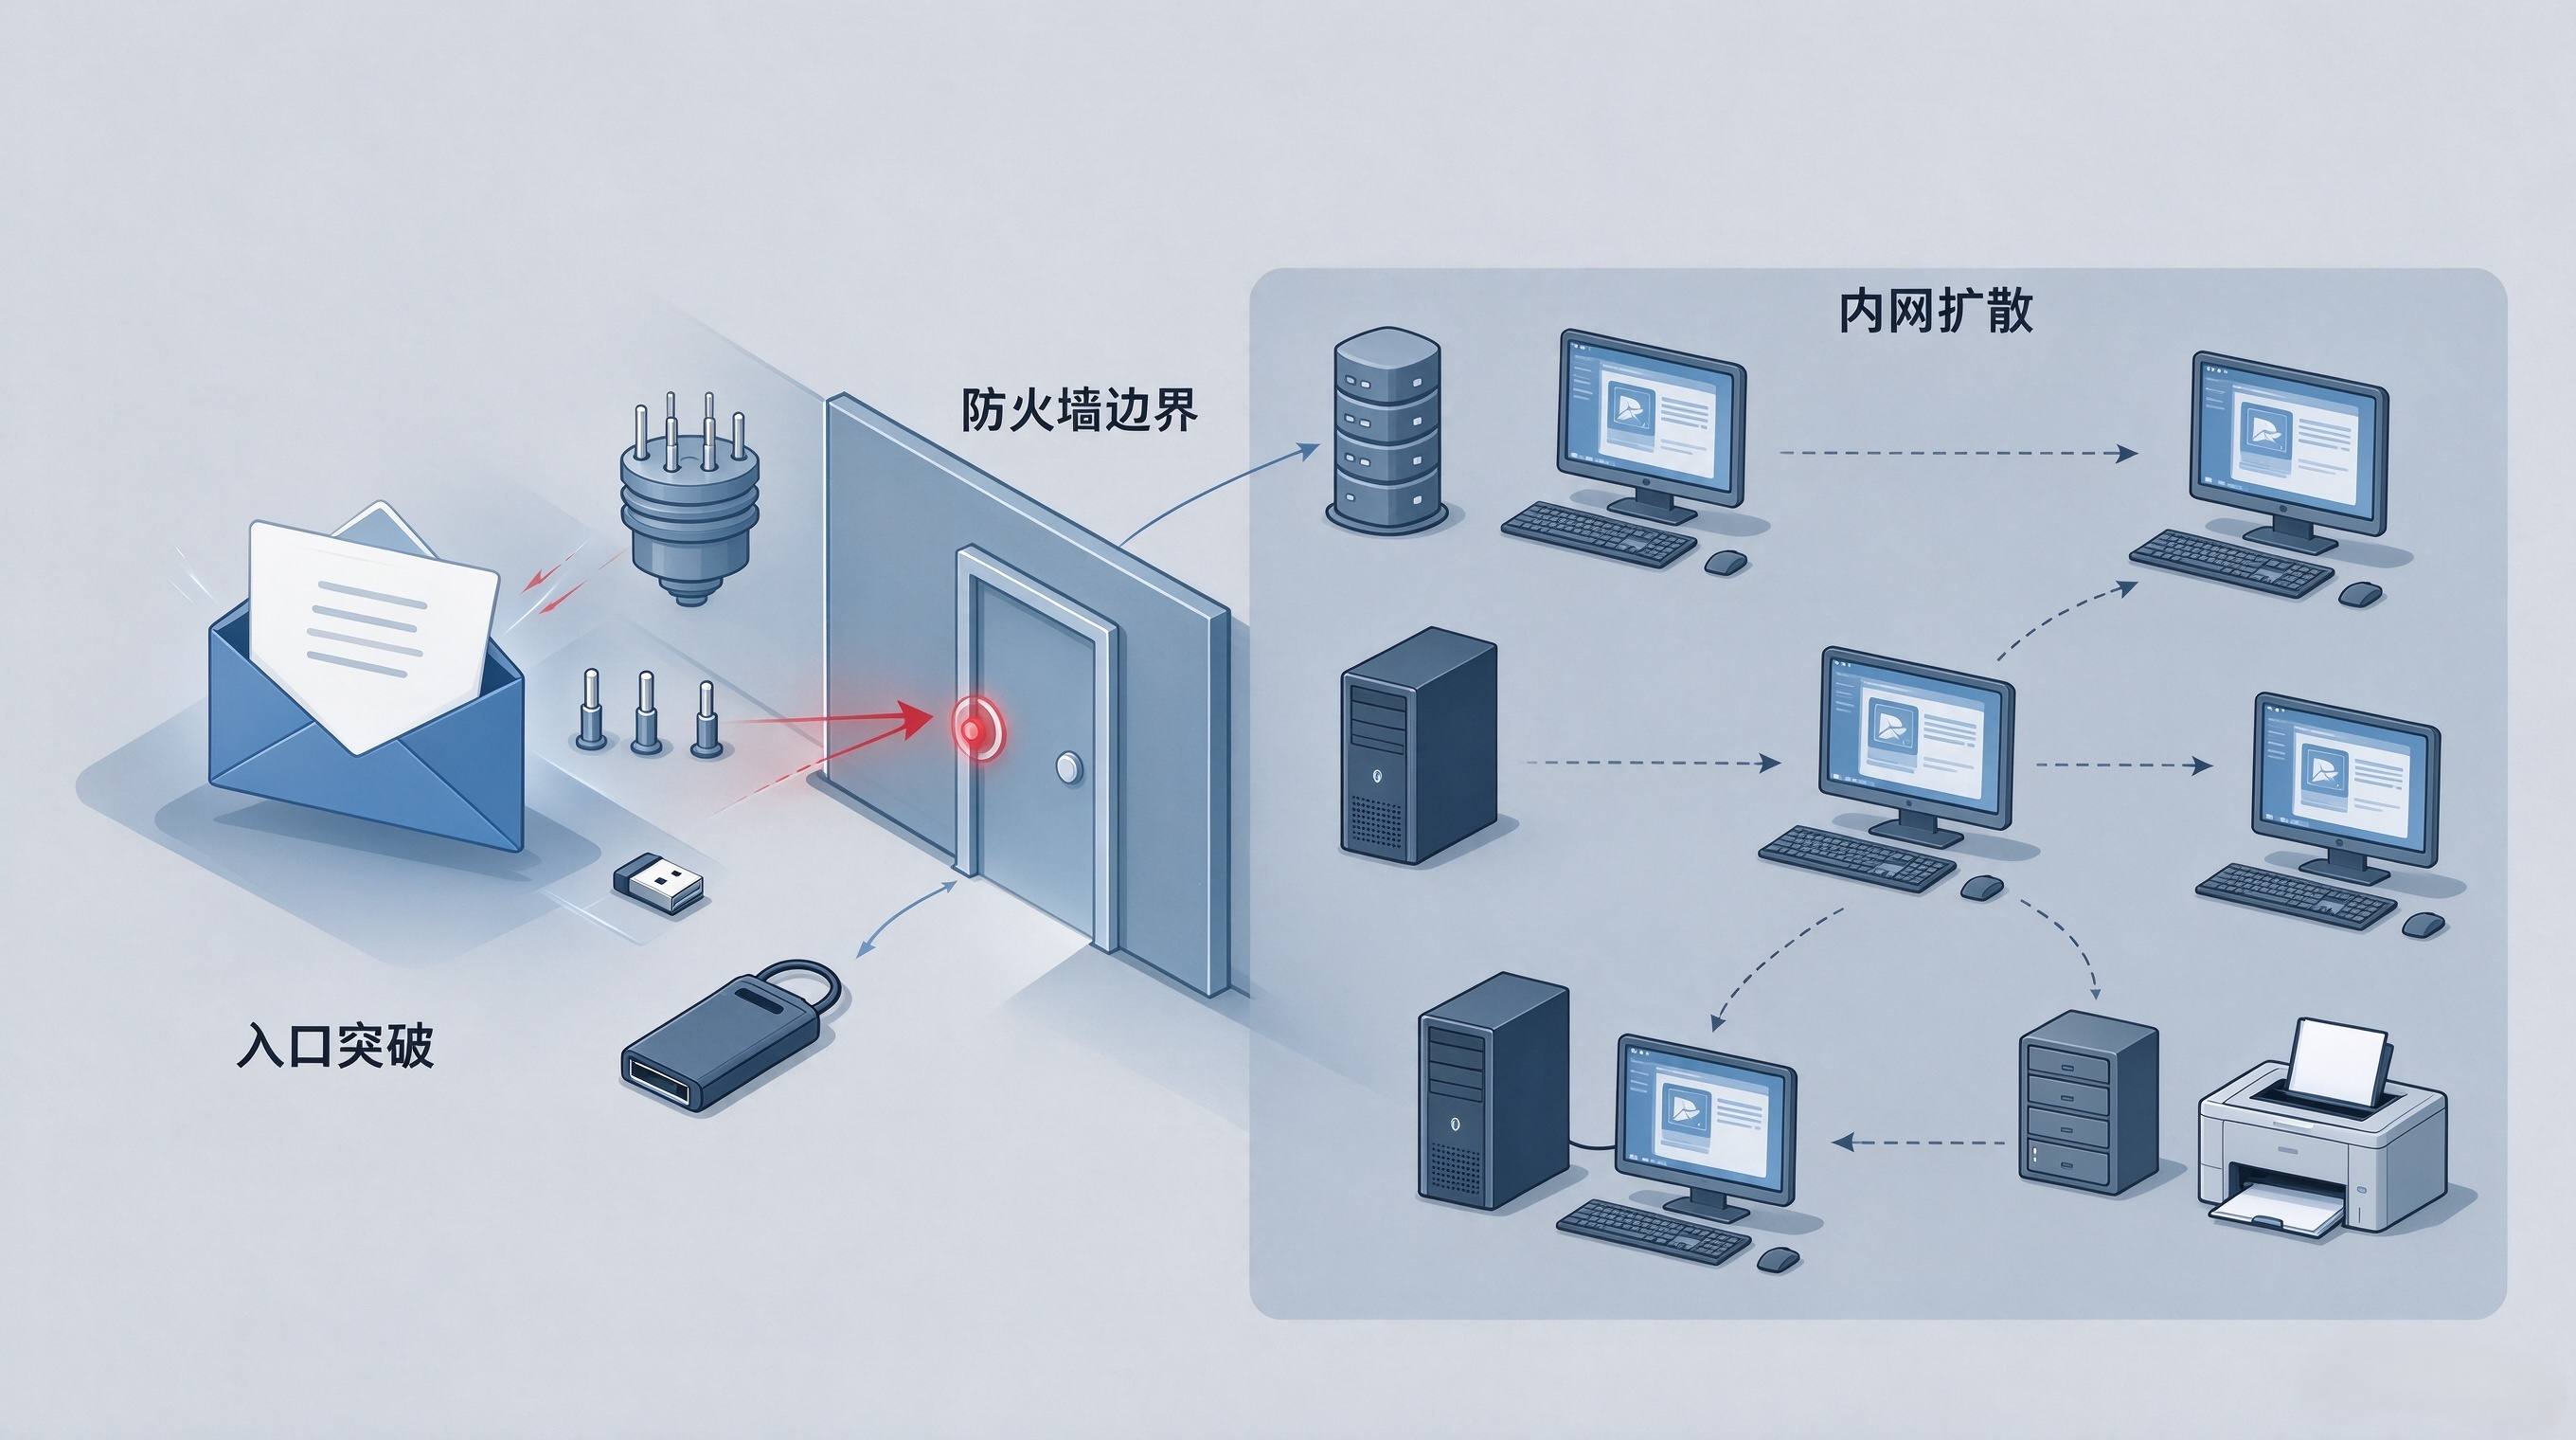
勒索攻击常被误解为点击链接即刻发生,但从中招到文件被加密,中间往往存在数十乃至上百小时的潜伏期。将整条链路拆分为两个阶段,各类安全设备的职责边界也随之清晰。
第一阶段是进入内网的入口
常见路径有三类:钓鱼邮件中的附件或链接被员工误点,恶意程序随之执行;远程桌面、数据库等端口直接暴露于公网,遭受暴力破解或漏洞利用;带毒的U盘或外来设备接入办公网。
第二阶段是入侵之后的扩散与破坏
勒索程序在内网横向移动,借助窃取的账号密码逐台感染服务器与终端;在横向扩散的同时,它还会把加密数据乃至原始资料向外传输,并与攻击者控制的服务器(C2)建立通联——敏感文件的异常外发以及与C2的对外通信,都发生在这一阶段。
完整的企业网络安全方案需要同时覆盖这两个阶段:入口依赖边界拦截与上网行为约束,扩散与外传依赖内网可视化与出口审计。防火墙正位于内外网交界的关键节点。
仅靠终端杀毒难以阻挡横向渗透
部分企业认为终端已部署杀毒软件便无需再配置防火墙,但两者防护的对象并不相同。
杀毒难以察觉尚未落地的威胁。 钓鱼外联、端口探测、漏洞利用均发生在流量层面,杀毒软件依赖已知文件特征进行匹配,对加密信道中的可疑回连无能为力。
杀毒无法管控出口。 终端一旦被控,其向外发送数据、下载第二阶段加密模块的行为均经由网络出口;出口若缺乏管控与审计,攻击者的指令便可自由进出。
杀毒难以覆盖无人管理的设备。 NAS、监控主机、打印机、工控终端等系统通常无法安装客户端,却长期接入同一张办公网,是横向移动最常利用的跳板。
由此可见,终端杀毒解决的是单台设备不被感染的问题,而防勒索的难点在于避免一台中招牵连全网。要在出口层面截住扩散与外传,需要依靠下一代防火墙与上网行为管理协同实现。
网络出口防护:入侵防御、暴露面收敛与外联审计
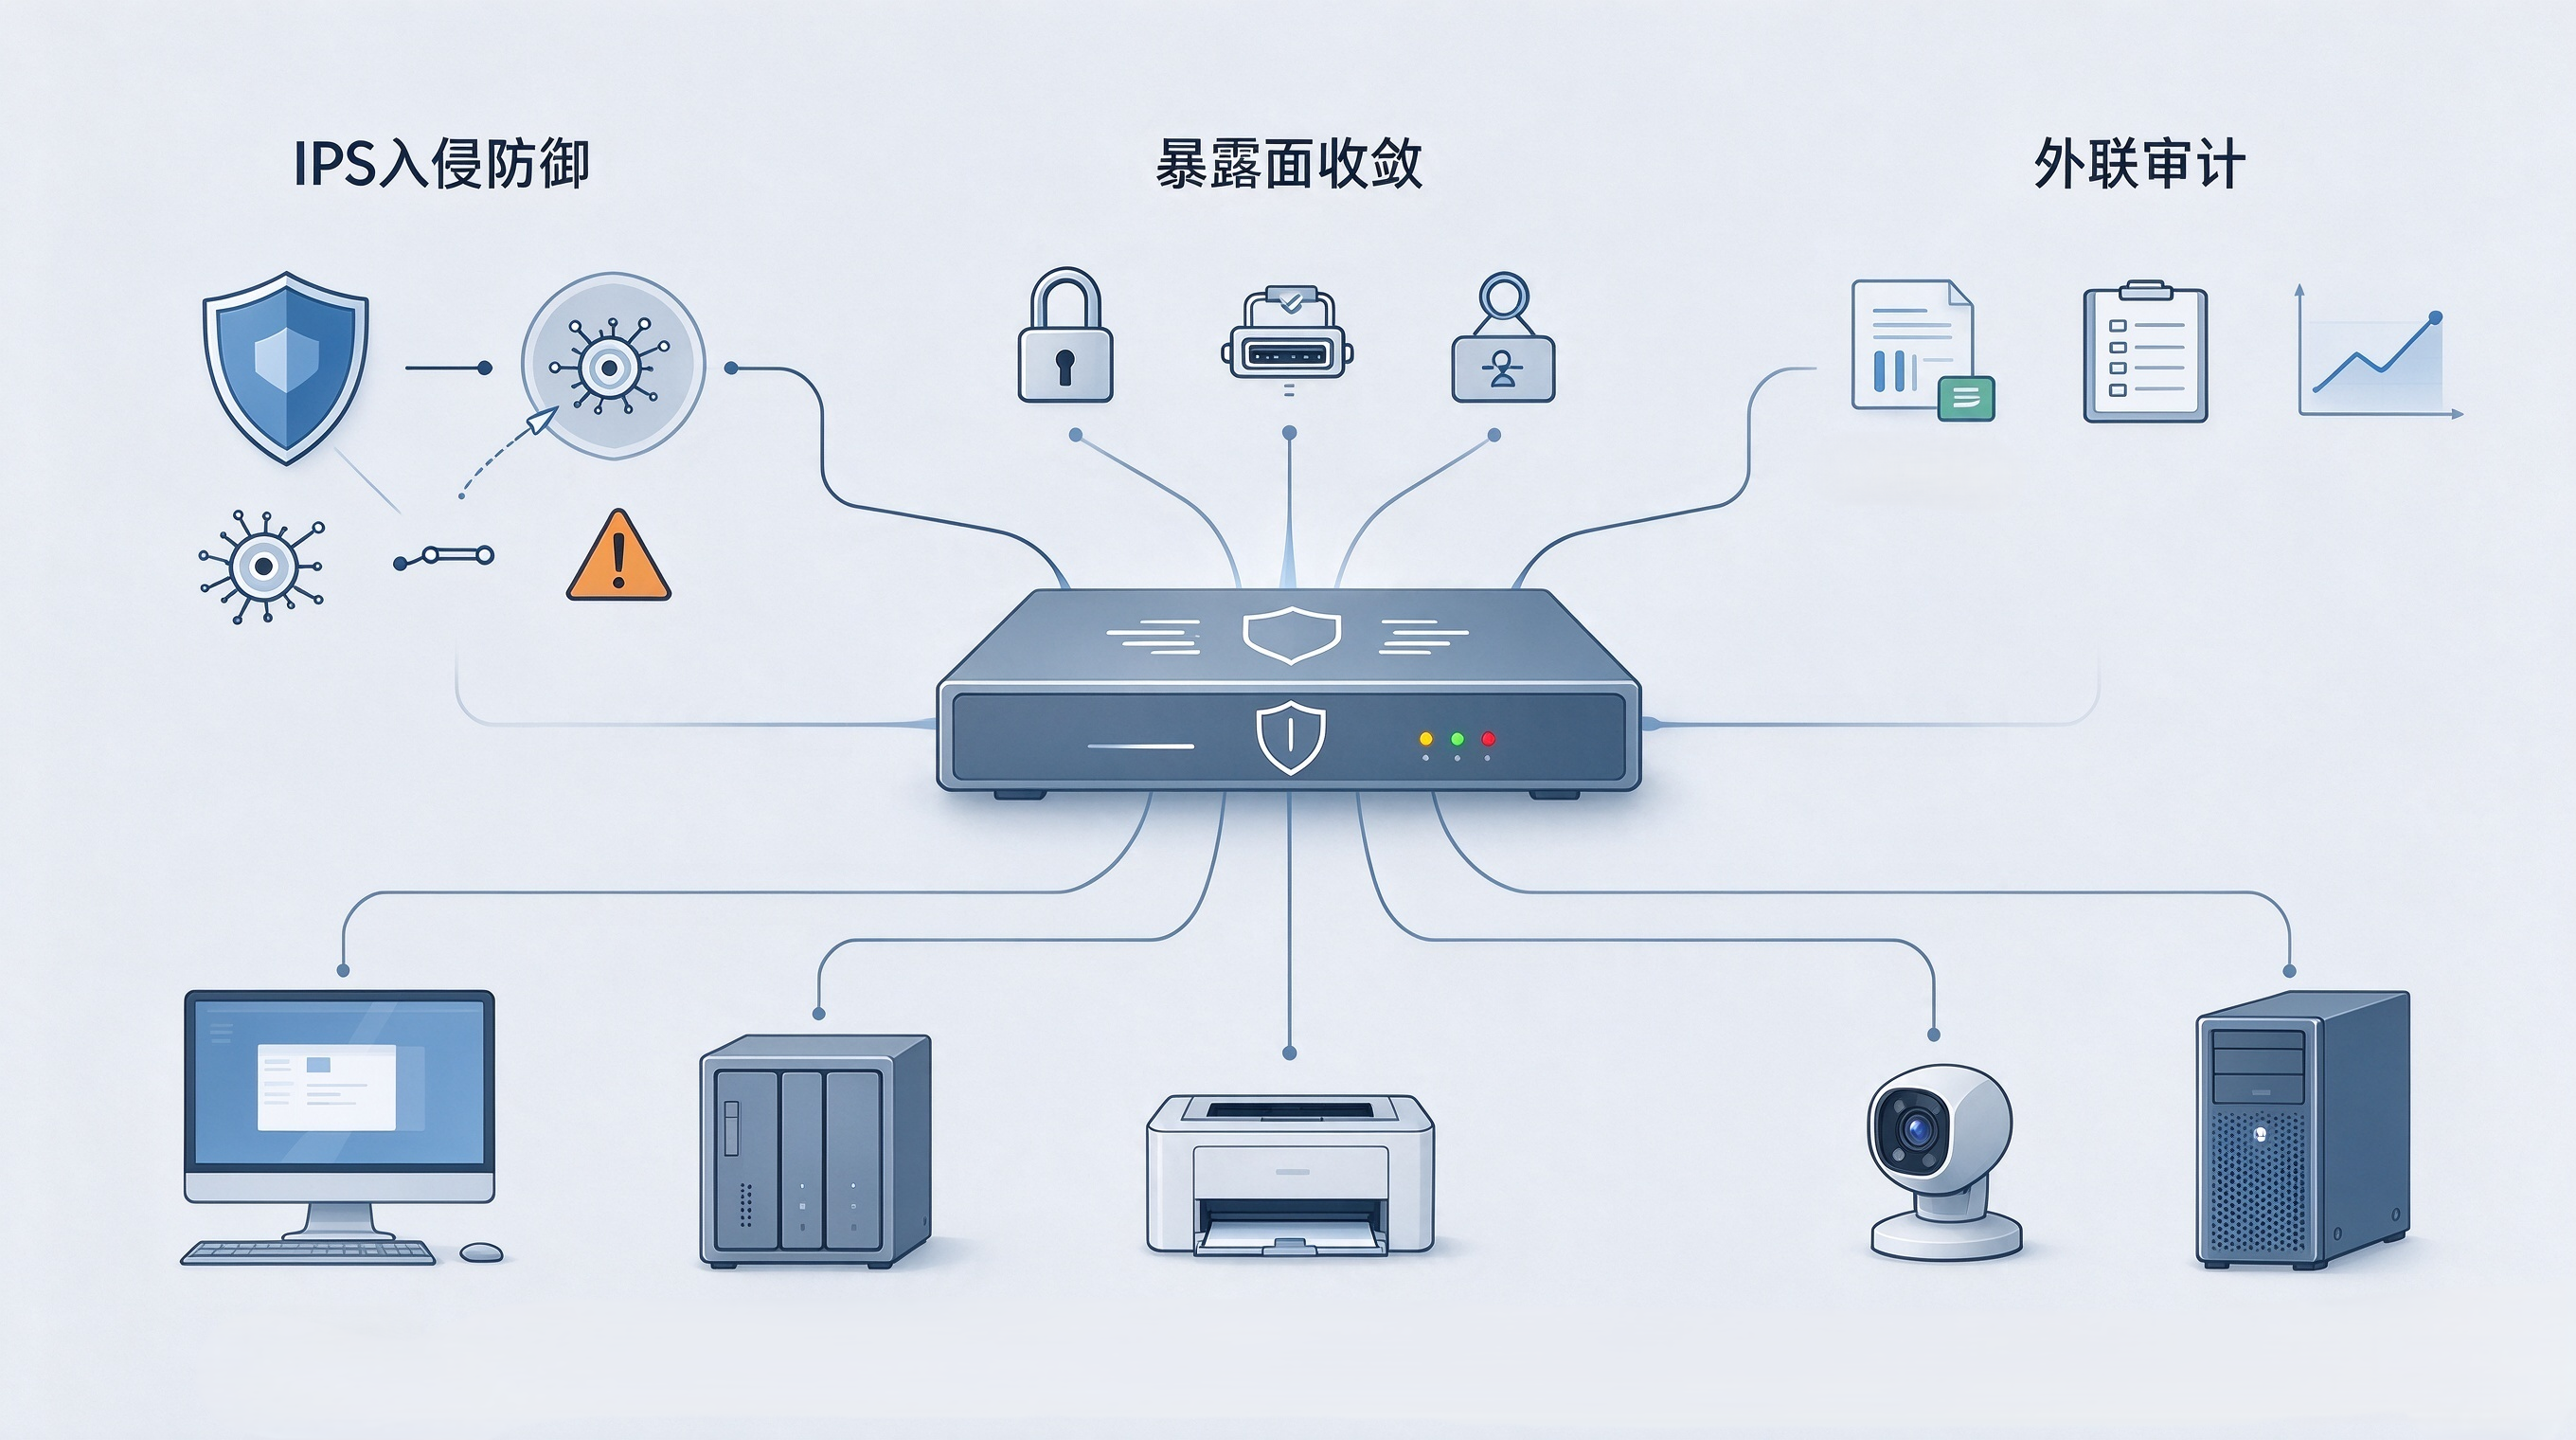
将防火墙仅定位为挡扫描、转发流量的设备,实际上是对其能力的低估。针对勒索攻击链路,一台合格的企业级防火墙在网络出口主要承担三项职责。
漏洞利用拦截(IPS入侵防御)。 依托特征库识别针对系统漏洞的攻击流量与恶意载荷,在钓鱼外联、下载加密模块等行为发生时直接阻断,同时收紧入口与回连两端。
暴露面收敛。 仅放通确有需要的服务与端口,将远程桌面、数据库等高危端口从公网收回,减少被暴力破解和漏洞利用的目标。
外联拦截与数据安全审计。 对内部设备访问外部的行为进行识别与记录,异常大流量外传、可疑控制端通联可被及时发现并留存,既是防泄密,也是事后溯源的依据。
将三类角色并列对比,各自边界更为清晰:
| 防护环节 | 终端杀毒 | 出口防火墙(网关) | 数据备份 |
|---|---|---|---|
| 主要拦截点 | 单台设备上的恶意文件 | 内外网间的攻击与外联流量 | 事后恢复 |
| 对勒索入口 | 部分覆盖 | 覆盖漏洞利用与可疑外联 | 不起作用 |
| 对内网扩散 | 各自为战、看不到全局 | 集中识别横向异常 | 不起作用 |
| 对数据外传 | 难察觉加密信道 | 出口审计与阻断 | 兜底降低损失 |
| 无人值守设备 | 无法安装 | 网关侧统一纳管 | 需单独规划 |
上表说明,防勒索并非依赖单一设备,而在于出口这一环节能否被切实管控。以下通过两个场景,说明一体化网关的具体落地方式。
一体化安全网关的落地方式与实战案例
若将上述能力逐项补齐,传统做法通常需要分别采购防火墙、行为管理与审计设备,独立配置、各自运行,对中小企业的预算与运维人力都是不小负担。Ogcloud的Ogbox采用了不同的路径——将下一代防火墙、上网行为管理与数据安全审计三者整合于单台设备,依托10000余条IPS特征与8000余种应用识别(覆盖率约95%)在出口完成拦截,并通过向导式部署,使缺乏专职安全团队的企业也能有效管控出口。以下两个案例可以体现其在防勒索链路中的实际作用。
案例一:制造企业,由端口暴露到出口统一管控
背景:一家二十余人的机械加工厂,财务与图纸服务器经路由器直接映射至公网,全公司缺乏统一的出口管控。
OgCloud解决方案:部署Ogbox接管网络出口,收回对外的远程桌面与数据库端口,开启IPS漏洞拦截与可疑外联告警。
成效:上线首周即拦截两次针对办公网的漏洞利用尝试,运维工作量下降约50%,因误操作或外部攻击导致的网络故障下降约90%。
案例二:外贸企业,阻断感染后的数据外传
背景:一家从事跨境业务的贸易公司,员工频繁收发陌生附件,曾出现误点钓鱼邮件后终端持续向外部发包的情况,却因缺乏出口审计难以查证。
OgCloud解决方案:于出口部署 OgBox,开启应用识别与外联审计,对未识别的可疑控制端通联告警、对异常大流量外传予以限制。
成效:一次钓鱼外联在建立会话阶段即被IPS拦截,未扩散至其他终端,上网行为全程留痕可查,等保与内部合规检查时可直接导出记录。
FAQ
防火墙能否替代杀毒软件防勒索?
不能。两者防护对象不同,杀毒处理终端上的恶意文件,防火墙处理内外网之间的攻击与外联流量,需配合使用。
已有一台设备感染,防火墙是否仍能拦截?
仍可阻断扩散与外传环节。出口策略可对可疑横向流量与异常外发进行阻断和告警,避免单点感染演变为全网被加密。
中小企业预算有限,应优先落实哪一项?
优先管控网络出口——关闭不必要的高危端口、开启入侵防御与外联审计,这几项见效最快,且无需一次性部署大量设备。
部署防火墙是否需要改造现有网络?
通常以网关模式串接于出口即可,向导式部署周期短,一般不影响原有内网结构与业务系统。
防勒索防火墙的价格大致如何?
价格取决于带宽规模与分支数量,Ogcloud提供按需定制的一体化方案,具体配置与报价可结合企业出口情况咨询后确定。
结语
防勒索的核心在于出口环节能否被切实管控。对缺乏专职安全团队的中小企业而言,先将高危端口收回公网、在出口开启入侵防御与可疑外联拦截,再补齐上网行为与数据外传的审计,即可阻断绝大多数单点感染演变为全网加密的路径。判断一台防火墙是否有效,标准也在于此——它能否同时管控入向的漏洞利用与出向的数据外传。若企业正计划补齐边界防护,可至 OgCloud官网了解更多Ogbox详细信息或咨询获取适合自身网络的防勒索企业安全建议。