

下一代防火牆NGFW是什麼?一篇讀懂Ogbox三合一安全網關
作者:OgCloud 瀏覽次數:1474 2026-08-19 17:17:38
提到下一代防火牆(NGFW),不少中小企業主的第一反應是:那是大公司才用得上的昂貴設備,離自己很遠。但真實的網絡安全形勢是,攻擊手段正在不斷下沉,勒索軟件、殭屍網絡、惡意釣魚並不會挑企業規模。對於預算和專職安全人員都有限的中小企業以及連鎖門店而言,與其分散採購多類安全設備,不如先釐清NGFW的核心價值,評估其能否以單臺設備滿足多重防護需求。本文就用Ogbox企業安全盒子作爲例子,把NGFW、上網行爲管理和安全審計這三件事一次講清楚。
下一代防火牆(NGFW)是什麼
傳統防火牆的核心職能是基於IP、端口與協議實施訪問控制,類似於按名單放行。它能夠攔截明顯的非法訪問,但難以識別流量中實際運行的應用類型,也無法判斷其中是否夾帶惡意內容。
NGFW(Next-Generation Firewall,下一代防火牆)在傳統防火牆的基礎上,疊加了應用層識別、入侵防禦(IPS)與防病毒等能力。換言之,它不只判斷哪些流量可以進入,還會對傳輸內容進行檢測,識別僞裝應用與潛在威脅。正因如此,NGFW已成爲現代網絡安全邊界的基礎能力,而非可選配置。
UTM(統一威脅管理)常與NGFW一併被討論。UTM側重於功能集成,將多種安全能力整合於單一設備;NGFW則更強調對應用與威脅的識別深度,能夠識別數千種應用並基於內容制定策略。
Ogbox裏的NGFW能力拆解
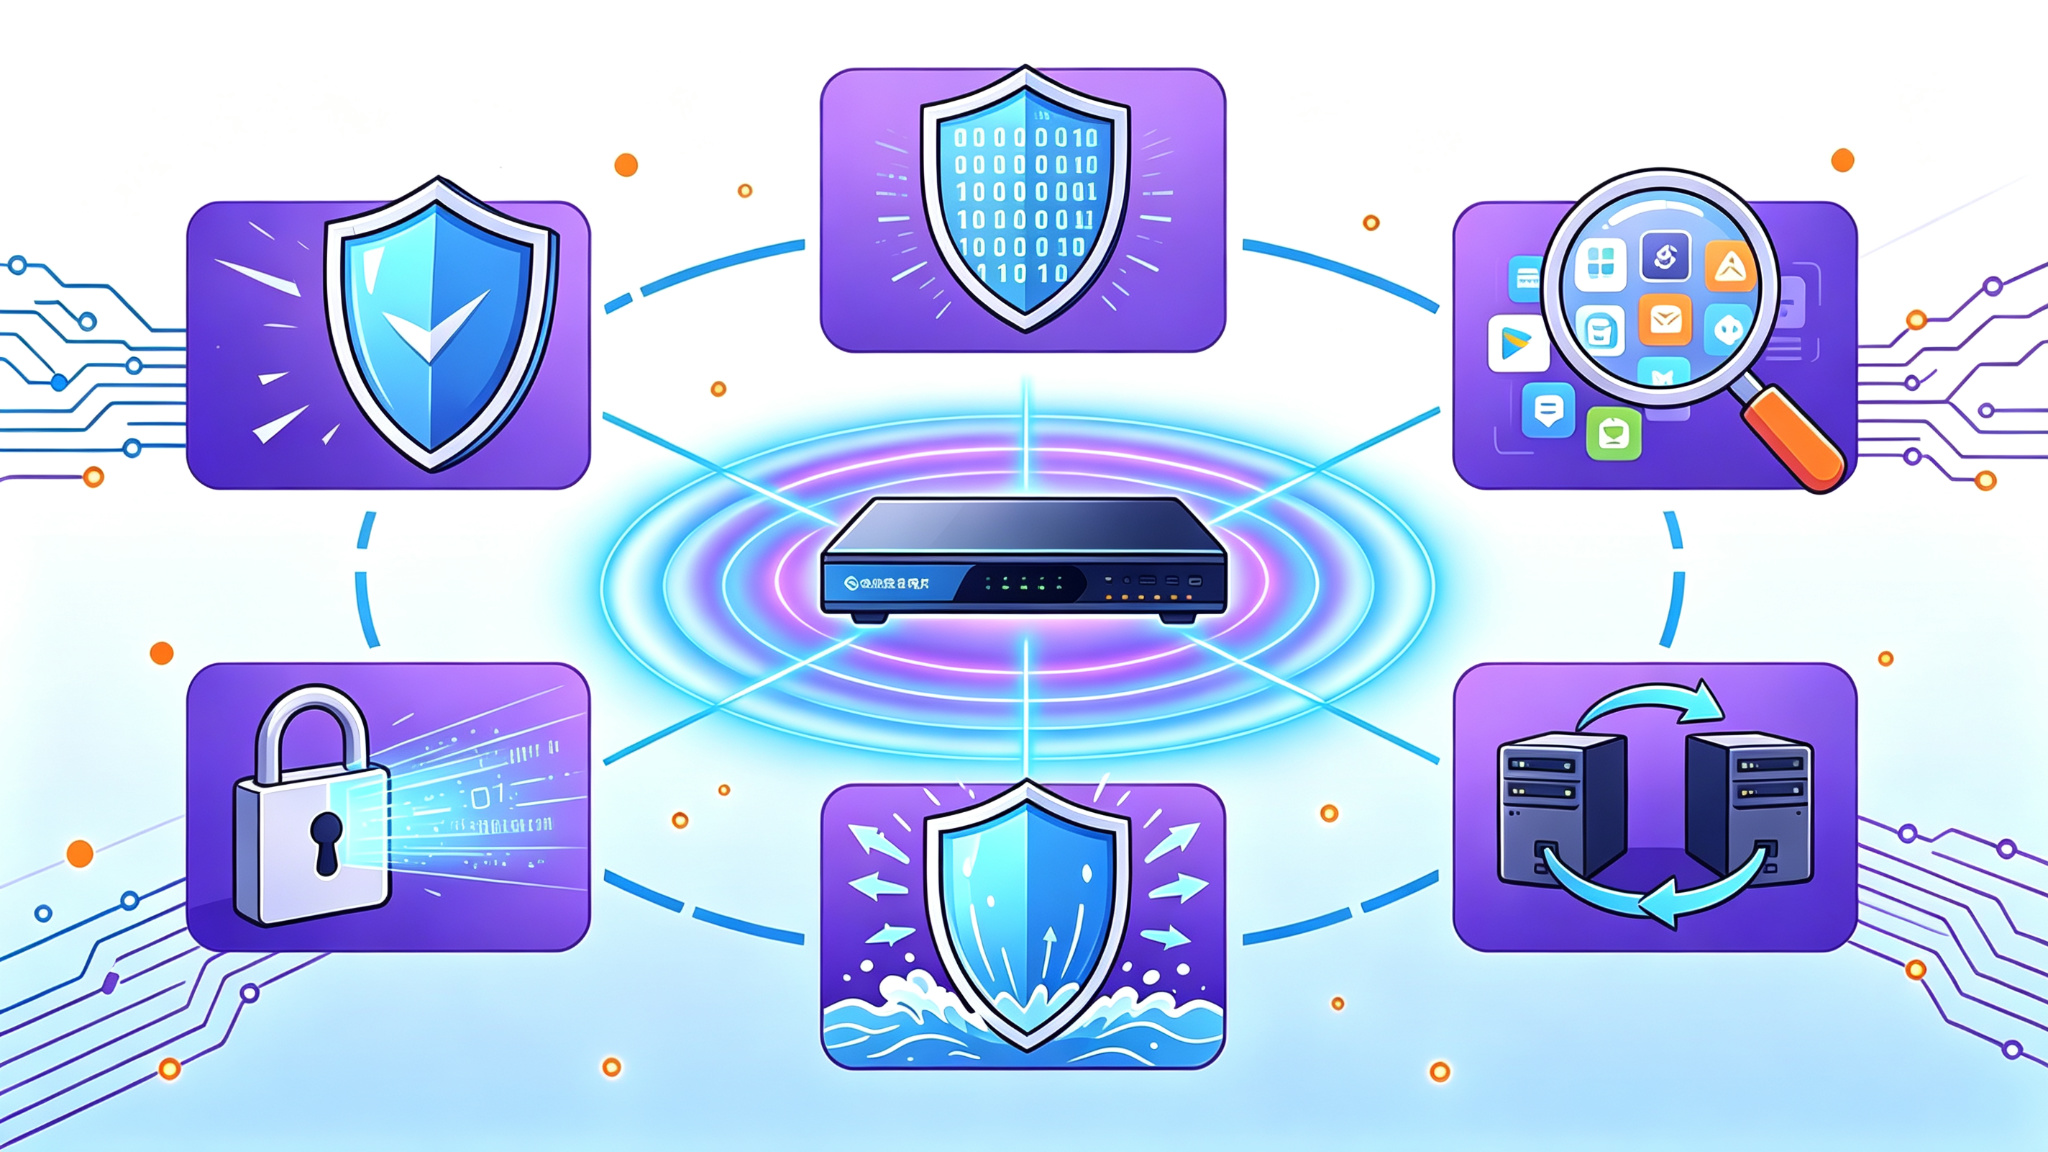
Ogbox是OgCloud面向中小企業和多門店場景推出的一體化企業安全網關,它的防火牆模塊建立在一套NGFW能力之上,主要包括:
● IPS入侵檢測與防禦:內置10,000+條預定義入侵防禦規則,覆蓋26種攻擊類型,實時檢測並攔截自動化掃描、漏洞利用、勒索軟件、木馬等惡意入侵行爲;特徵庫每日自動更新,融合威脅情報與機器學習,主動防禦未知高級威脅。
● 防病毒與惡意軟件攔截:集成400萬+病毒特徵庫,支持HTTP、FTP、SMTP等協議實時病毒查殺,支持ZIP/RAR壓縮文件深度解壓檢測,搭配文件類型過濾,有效降低勒索軟件和木馬落地的概率。
● 應用識別:支持8,000+種應用特徵識別,爲後續行爲管控提供基礎,識別率超過95%。
● SSL解密與加密流量審計:支持HTTPS流量解密審計,可審計加密郵箱主題/內容/附件,滿足加密流量佔比超80%的當下安全檢測需求。
● ARP攻擊防護與邊界DDoS防護:全面防禦SYN/UDP/ICMP/DNS Flood攻擊、異常包攻擊(Ping of Death、Land、Tear Drop等)及ARP欺騙,緩解局域網欺騙和常見流量型攻擊。
● 高可用保障:支持雙機熱備(HA)主備模式,配置自動同步,主備切換恢復時間≤1秒,確保防火牆防護不因單點故障中斷
不止防火牆——Ogbox爲什麼是三合一安全網關
若Ogbox僅具備NGFW能力,其與常規下一代防火牆並無本質差異。它的關鍵差異在於,將中小企業普遍缺失的另外兩項能力同樣集成於同一設備之中。
第一項是上網行爲管理。大量安全風險源於"人"的因素:員工訪問高危網站、濫用帶寬、通過即時通訊工具外發敏感文件。Ogbox提供網站訪問控制、黑白名單、應用訪問限制、文件外發控制和實時流量可視化,使管理者能夠掌握"何人、於何時、使用了何種應用、傳輸了何種文件"。
第二項是安全審計。合規建設與事件溯源均離不開完整的記錄。Ogbox可對郵件收發、應用訪問、關鍵字、數據庫訪問、網頁搜索與訪問等行爲進行審計留存,爲事件追溯提供依據。
將防火牆+上網行爲管理+安全審計整合於單一設備,最大的價值在於降低多套安全設備分散部署與各自維護所帶來的複雜度。對於缺乏專職安全團隊的中小企業,這種整合不僅有助於控制採購成本,更通過減少系統節點來降低運維負擔與單點風險。
Ogbox適合誰用?
連鎖門店的集中安全管控
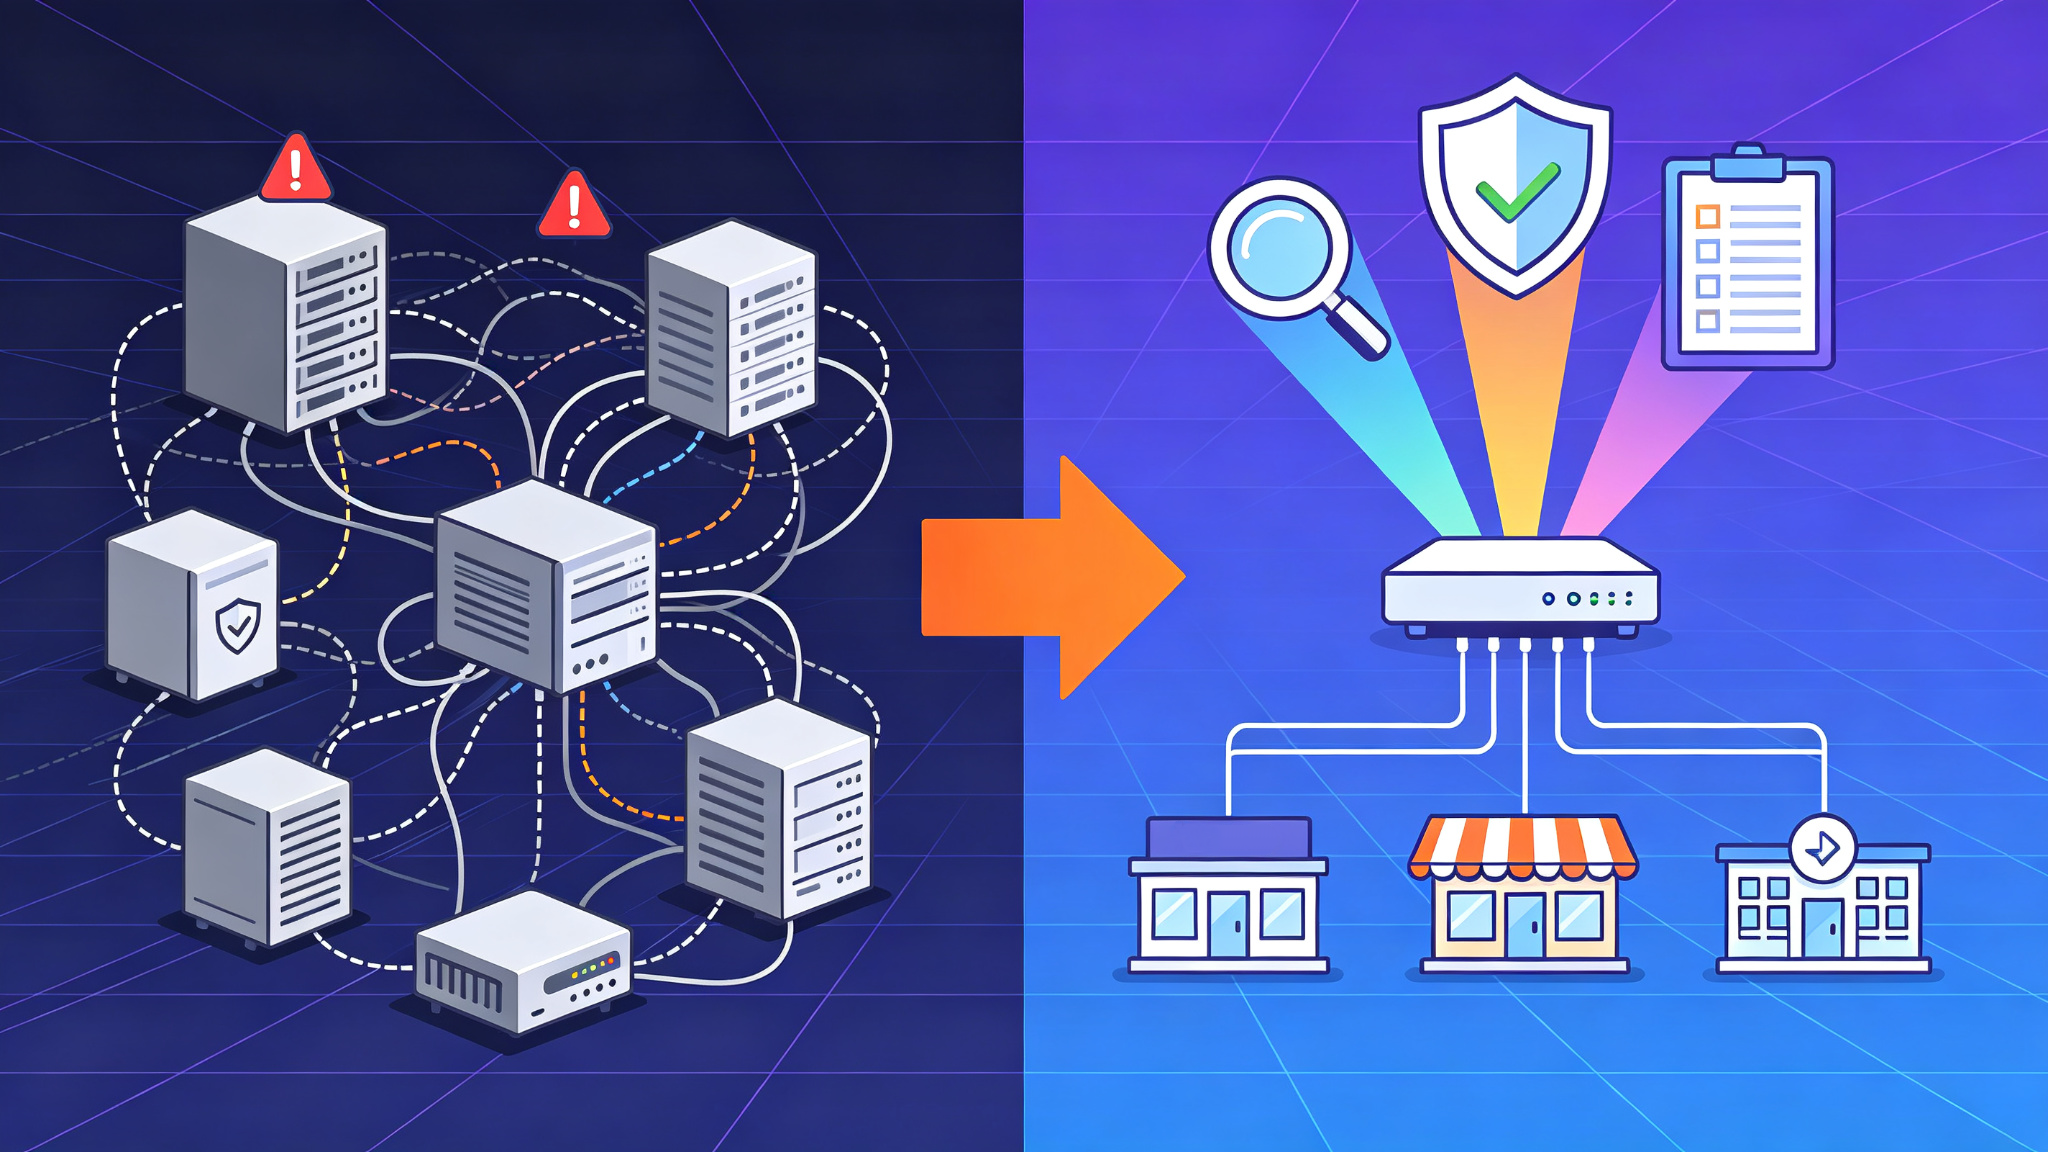
● 背景:十餘家門店網絡各自獨立,總部難掌握門店上網情況,門店多無專職IT。
● 傳統方案:總部一臺防火牆,門店靠光貓和家用路由器接入,策略沉不到分支,總部看不見、管不着。
● OgCloud方案:總部與門店統一部署,同一策略下沉各網點;統一界面集中查看門店狀態與記錄,門店即插即用。把分散分支統一納入總部視野。
中小企業的邊界防護與內部管控
● 背景:成長期中小企業,業務依賴網絡但預算人力有限,面臨勒索/釣魚/內泄等困難。
● 傳統方案:先買NGFW守出口卻重邊界、輕管理;另購多硬件,形成多控制檯、多授權、多線運維。
● OgCloud方案:一臺三合一網關,邊界給NGFW同時覆蓋行爲管控與審計,多套系統收斂爲一套設備、一個界面。用一臺設備替代多套系統,降低複雜度。
總結
NGFW已成爲企業網絡邊界的基礎能力,而對中小企業與多門店來說,難點往往不在"買一臺防火牆",而在把防火牆、上網行爲管理與安全審計整合落地、並控制運維負擔。Ogbox以三合一安全網關的思路,讓分散的分支被總部統一管控,也讓小團隊用一臺設備替代多套系統。
如果你正在規劃企業網絡安全,歡迎訪問Ogbox安全網關詳細頁獲取針對性的方案與產品資料。
FAQs
部署OgBox需要什麼技術基礎?自己能不能搞定?
能。 Ogbox支持二層網橋模式,直接串在現有路由器和交換機之間,無需改動原有網絡架構和IP規劃。設備出廠預配置,通電聯網後自動激活,店員都能操作。最快30分鐘從開箱到上線。選路由模式才需調整IP規劃,大部分場景閉眼選網橋即可
OgBox的入侵防禦和防病毒效果怎麼樣?
● IPS:內置10,000+條預定義規則,覆蓋26種攻擊類型(漏洞利用、勒索軟件、木馬、殭屍網絡等),特徵庫每日自動更新,融合威脅情報與機器學習
● 防病毒:集成400萬+病毒特徵庫,支持HTTP/FTP/SMTP等協議實時查殺,支持ZIP/RAR壓縮文件深度解壓檢測(最大16層),特徵庫同樣每日自動更新
● 實測數據顯示,這套機制能讓運維成本降低50%,故障率下降90%
Ogbox和SD-WAN設備是一回事嗎?買OgBox還需要單獨買SD-WAN嗎?
不是一回事,但Ogbox內置SD-WAN能力。 Ogbox是安全網關(防火牆+行爲管理+審計),SD-WAN是組網技術。OgBox與OgCloud SD-WAN原生深度融合,總部可統一管理全部分支設備。買Ogbox通常不需要單獨買SD-WAN硬件。10個以下分支,內置SD-WAN夠用;10+分支或需精細化QoS,可搭配獨立SD-WAN控制器。
Ogbox怎麼遠程管理?多地多臺怎麼統一管控?
全部通過雲端統一管理平臺操作 :
● 一個界面看到所有設備的運行狀態、帶寬佔用、異常告警
● 批量下發安全策略,所有分支設備自動同步執行
● 一鍵升級固件,統一查看安全日誌
● 搭配7×24小時NOC代運維,故障主動告警,遠程定位修復,無需跑現場