

勒索病毒防火牆有用嗎?中小企業防勒索的網絡層思路
作者:OgCloud 瀏覽次數:1971 2026-09-29 17:59:18
一臺僅用於攔截掃描、放行流量的勒索病毒防火牆,在實際攻擊面前幾乎起不到防護作用。企業文件被加密,往往並非發生在點擊釣魚鏈接的那一刻,而是此前十數乃至上百小時的潛伏期內:惡意程序已經進入內網,一邊逐臺橫向感染,一邊將數據持續向外傳輸。此時再評估是否需要具備防勒索能力的防火牆,已錯失最佳處置時機。因此,判斷防勒索病毒用什麼防火牆,核心不在於設備是否部署,而在於其對攻擊鏈路的覆蓋程度,先將勒索攻擊完整拆解,才能確定各環節的防護重點。
勒索攻擊的兩個階段,入口突破與內網擴散
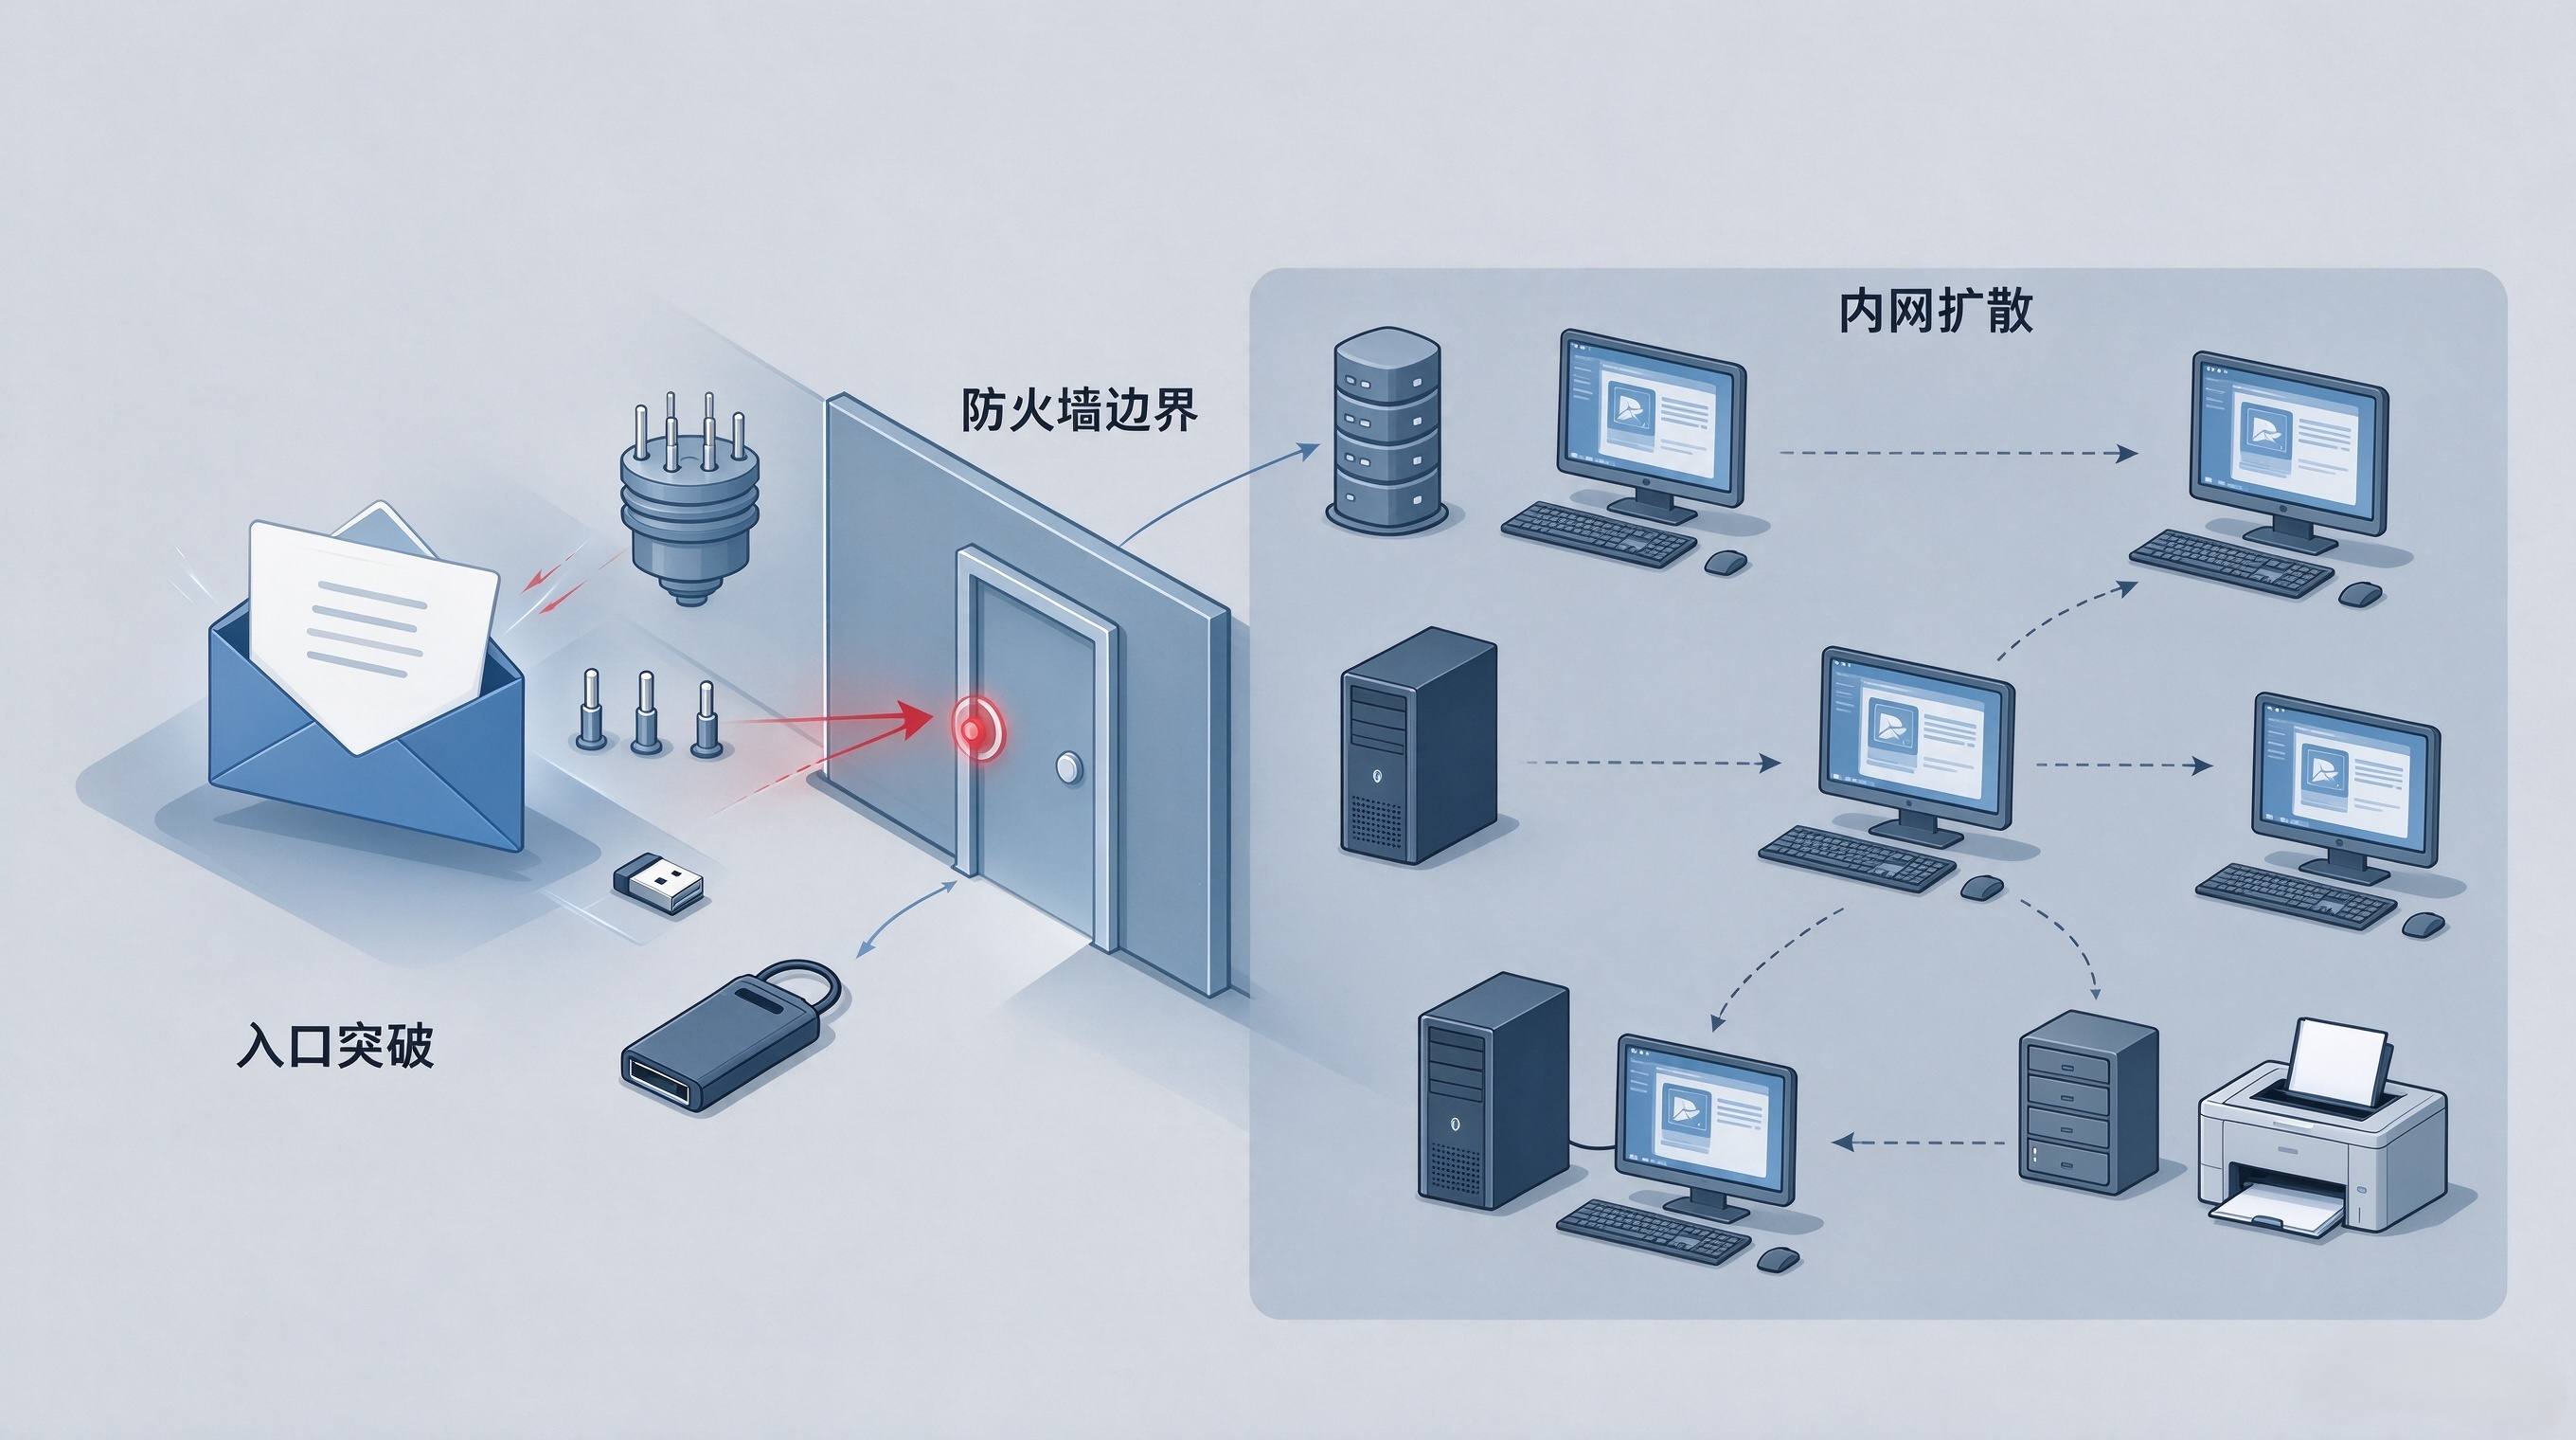
勒索攻擊常被誤解爲點擊鏈接即刻發生,但從中招到文件被加密,中間往往存在數十乃至上百小時的潛伏期。將整條鏈路拆分爲兩個階段,各類安全設備的職責邊界也隨之清晰。
第一階段是進入內網的入口
常見路徑有三類:釣魚郵件中的附件或鏈接被員工誤點,惡意程序隨之執行;遠程桌面、數據庫等端口直接暴露於公網,遭受暴力破解或漏洞利用;帶毒的U盤或外來設備接入辦公網。
第二階段是入侵之後的擴散與破壞
勒索程序在內網橫向移動,藉助竊取的賬號密碼逐臺感染服務器與終端;在橫向擴散的同時,它還會把加密數據乃至原始資料向外傳輸,並與攻擊者控制的服務器(C2)建立通聯——敏感文件的異常外發以及與C2的對外通信,都發生在這一階段。
完整的企業網絡安全方案需要同時覆蓋這兩個階段:入口依賴邊界攔截與上網行爲約束,擴散與外傳依賴內網可視化與出口審計。防火牆正位於內外網交界的關鍵節點。
僅靠終端殺毒難以阻擋橫向滲透
部分企業認爲終端已部署殺毒軟件便無需再配置防火牆,但兩者防護的對象並不相同。
殺毒難以察覺尚未落地的威脅。 釣魚外聯、端口探測、漏洞利用均發生在流量層面,殺毒軟件依賴已知文件特徵進行匹配,對加密信道中的可疑回連無能爲力。
殺毒無法管控出口。 終端一旦被控,其向外發送數據、下載第二階段加密模塊的行爲均經由網絡出口;出口若缺乏管控與審計,攻擊者的指令便可自由進出。
殺毒難以覆蓋無人管理的設備。 NAS、監控主機、打印機、工控終端等系統通常無法安裝客戶端,卻長期接入同一張辦公網,是橫向移動最常利用的跳板。
由此可見,終端殺毒解決的是單臺設備不被感染的問題,而防勒索的難點在於避免一臺中招牽連全網。要在出口層面截住擴散與外傳,需要依靠下一代防火牆與上網行爲管理協同實現。
網絡出口防護:入侵防禦、暴露面收斂與外聯審計
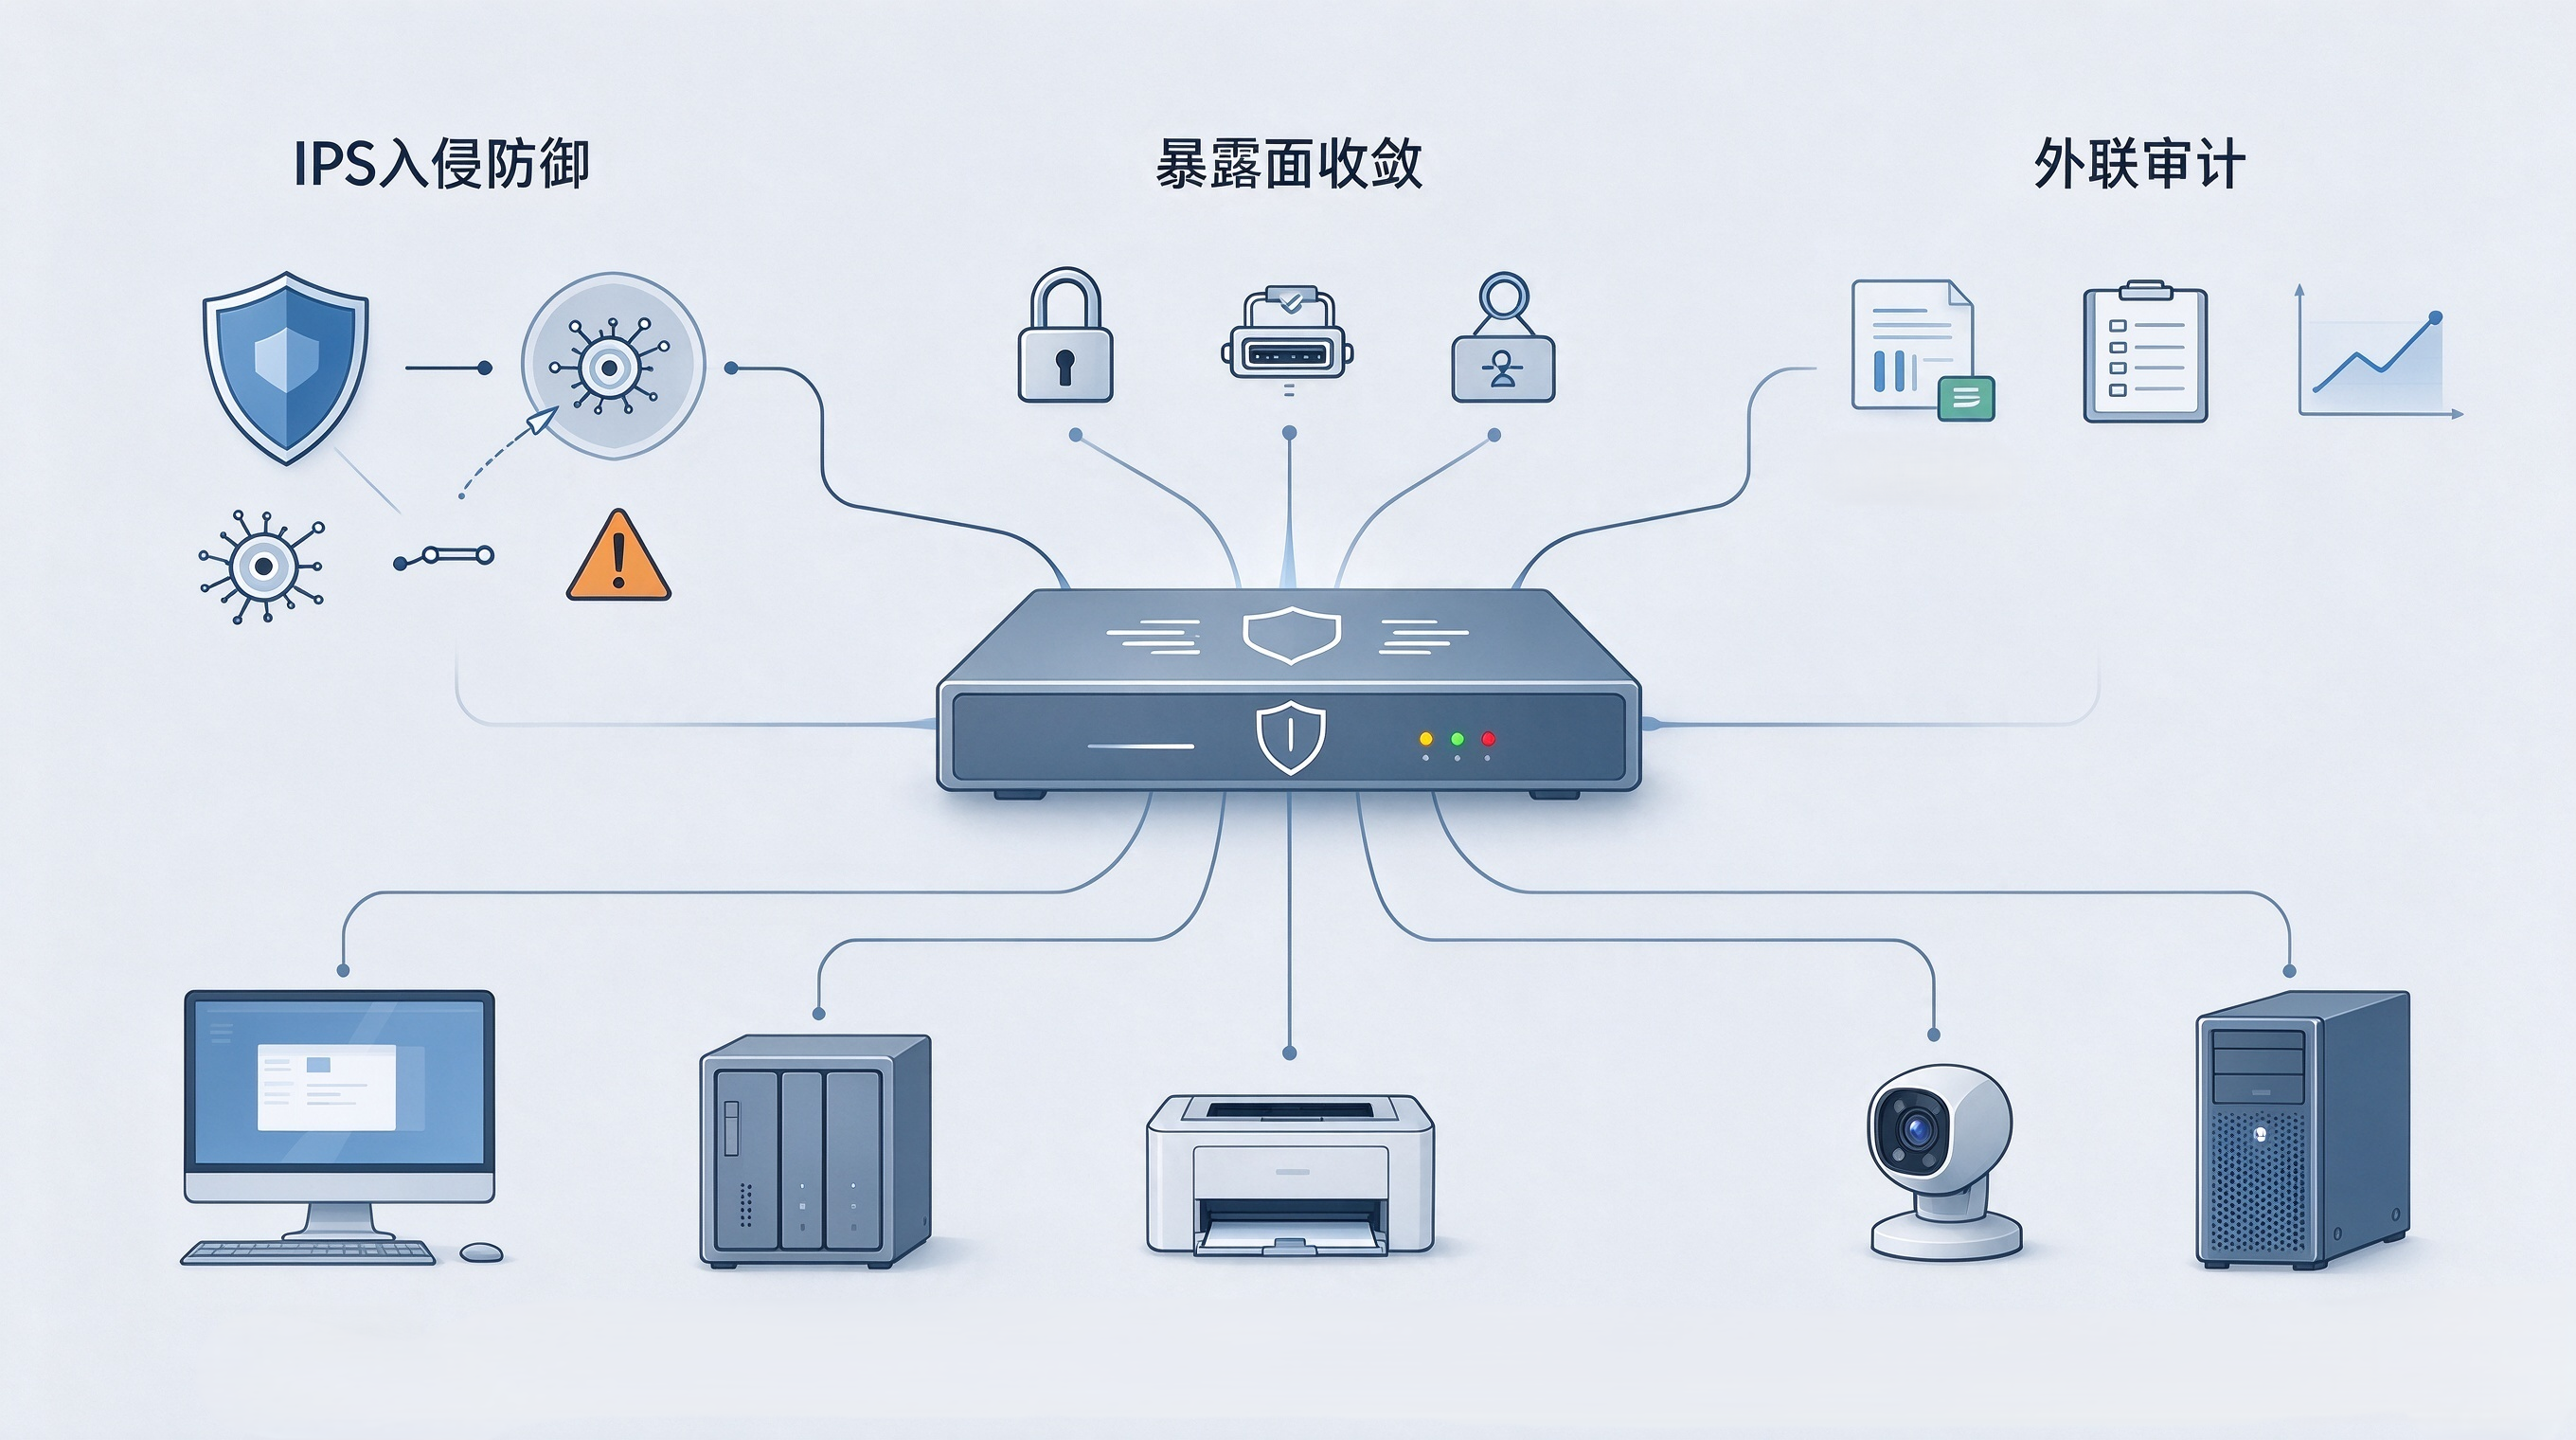
將防火牆僅定位爲擋掃描、轉發流量的設備,實際上是對其能力的低估。針對勒索攻擊鏈路,一臺合格的企業級防火牆在網絡出口主要承擔三項職責。
漏洞利用攔截(IPS入侵防禦)。 依託特徵庫識別針對系統漏洞的攻擊流量與惡意載荷,在釣魚外聯、下載加密模塊等行爲發生時直接阻斷,同時收緊入口與回連兩端。
暴露面收斂。 僅放通確有需要的服務與端口,將遠程桌面、數據庫等高危端口從公網收回,減少被暴力破解和漏洞利用的目標。
外聯攔截與數據安全審計。 對內部設備訪問外部的行爲進行識別與記錄,異常大流量外傳、可疑控制端通聯可被及時發現並留存,既是防泄密,也是事後溯源的依據。
將三類角色並列對比,各自邊界更爲清晰:
| 防護環節 | 終端殺毒 | 出口防火牆(網關) | 數據備份 |
|---|---|---|---|
| 主要攔截點 | 單臺設備上的惡意文件 | 內外網間的攻擊與外聯流量 | 事後恢復 |
| 對勒索入口 | 部分覆蓋 | 覆蓋漏洞利用與可疑外聯 | 不起作用 |
| 對內網擴散 | 各自爲戰、看不到全局 | 集中識別橫向異常 | 不起作用 |
| 對數據外傳 | 難察覺加密信道 | 出口審計與阻斷 | 兜底降低損失 |
| 無人值守設備 | 無法安裝 | 網關側統一納管 | 需單獨規劃 |
上表說明,防勒索並非依賴單一設備,而在於出口這一環節能否被切實管控。以下通過兩個場景,說明一體化網關的具體落地方式。
一體化安全網關的落地方式與實戰案例
若將上述能力逐項補齊,傳統做法通常需要分別採購防火牆、行爲管理與審計設備,獨立配置、各自運行,對中小企業的預算與運維人力都是不小負擔。Ogcloud的Ogbox採用了不同的路徑——將下一代防火牆、上網行爲管理與數據安全審計三者整合於單臺設備,依託10000餘條IPS特徵與8000餘種應用識別(覆蓋率約95%)在出口完成攔截,並通過嚮導式部署,使缺乏專職安全團隊的企業也能有效管控出口。以下兩個案例可以體現其在防勒索鏈路中的實際作用。
案例一:製造企業,由端口暴露到出口統一管控
背景:一家二十餘人的機械加工廠,財務與圖紙服務器經路由器直接映射至公網,全公司缺乏統一的出口管控。
OgCloud解決方案:部署Ogbox接管網絡出口,收回對外的遠程桌面與數據庫端口,開啓IPS漏洞攔截與可疑外聯告警。
成效:上線首周即攔截兩次針對辦公網的漏洞利用嘗試,運維工作量下降約50%,因誤操作或外部攻擊導致的網絡故障下降約90%。
案例二:外貿企業,阻斷感染後的數據外傳
背景:一家從事跨境業務的貿易公司,員工頻繁收發陌生附件,曾出現誤點釣魚郵件後終端持續向外部發包的情況,卻因缺乏出口審計難以查證。
OgCloud解決方案:於出口部署 OgBox,開啓應用識別與外聯審計,對未識別的可疑控制端通聯告警、對異常大流量外傳予以限制。
成效:一次釣魚外聯在建立會話階段即被IPS攔截,未擴散至其他終端,上網行爲全程留痕可查,等保與內部合規檢查時可直接導出記錄。
FAQ
防火牆能否替代殺毒軟件防勒索?
不能。兩者防護對象不同,殺毒處理終端上的惡意文件,防火牆處理內外網之間的攻擊與外聯流量,需配合使用。
已有一臺設備感染,防火牆是否仍能攔截?
仍可阻斷擴散與外傳環節。出口策略可對可疑橫向流量與異常外發進行阻斷和告警,避免單點感染演變爲全網被加密。
中小企業預算有限,應優先落實哪一項?
優先管控網絡出口——關閉不必要的高危端口、開啓入侵防禦與外聯審計,這幾項見效最快,且無需一次性部署大量設備。
部署防火牆是否需要改造現有網絡?
通常以網關模式串接於出口即可,嚮導式部署週期短,一般不影響原有內網結構與業務系統。
防勒索防火牆的價格大致如何?
價格取決於帶寬規模與分支數量,Ogcloud提供按需定製的一體化方案,具體配置與報價可結合企業出口情況諮詢後確定。
結語
防勒索的核心在於出口環節能否被切實管控。對缺乏專職安全團隊的中小企業而言,先將高危端口收回公網、在出口開啓入侵防禦與可疑外聯攔截,再補齊上網行爲與數據外傳的審計,即可阻斷絕大多數單點感染演變爲全網加密的路徑。判斷一臺防火牆是否有效,標準也在於此——它能否同時管控入向的漏洞利用與出向的數據外傳。若企業正計劃補齊邊界防護,可至 OgCloud官網瞭解更多Ogbox詳細信息或諮詢獲取適合自身網絡的防勒索企業安全建議。