

員工電腦監控軟件系統哪個好?上網行爲管理功能解析與選型要點
作者:OgCloud 瀏覽次數:2837 2026-09-21 12:06:24
中小企業在日常辦公中常面臨兩類典型問題:工作時段內視頻、購物等非業務流量擠佔帶寬,以及離職交接前後客戶資料被拷貝外發卻難以察覺。要有效應對,先選對一套員工電腦監控軟件系統:它能管到什麼、該守住哪些合規邊界,決定了最終的落地成效。
合法邊界先於功能:三個前提要守住
企業主在評估前常會關注公司電腦監控合法嗎,結論往往不在軟件本身,而在使用方式。監控能力具備雙面性,明確合規邊界後再討論功能,才更具實際意義。
從落地實踐看,有三個前提需要守住。設備歸屬是首要條件:部署監控的終端應屬於企業資產,在私人設備上處理公務時不宜越界採集。目的正當是第二項:監控應服務於工作效率、信息安全與合規留痕,而非窺探與工作無關的私人內容。採集適度是第三項:僅採集與工作目標相關的上網、外發與審計數據,留存週期亦應明確限定,避免無限期累積。
員工電腦監控軟件系統:五項核心功能構成選型基本盤
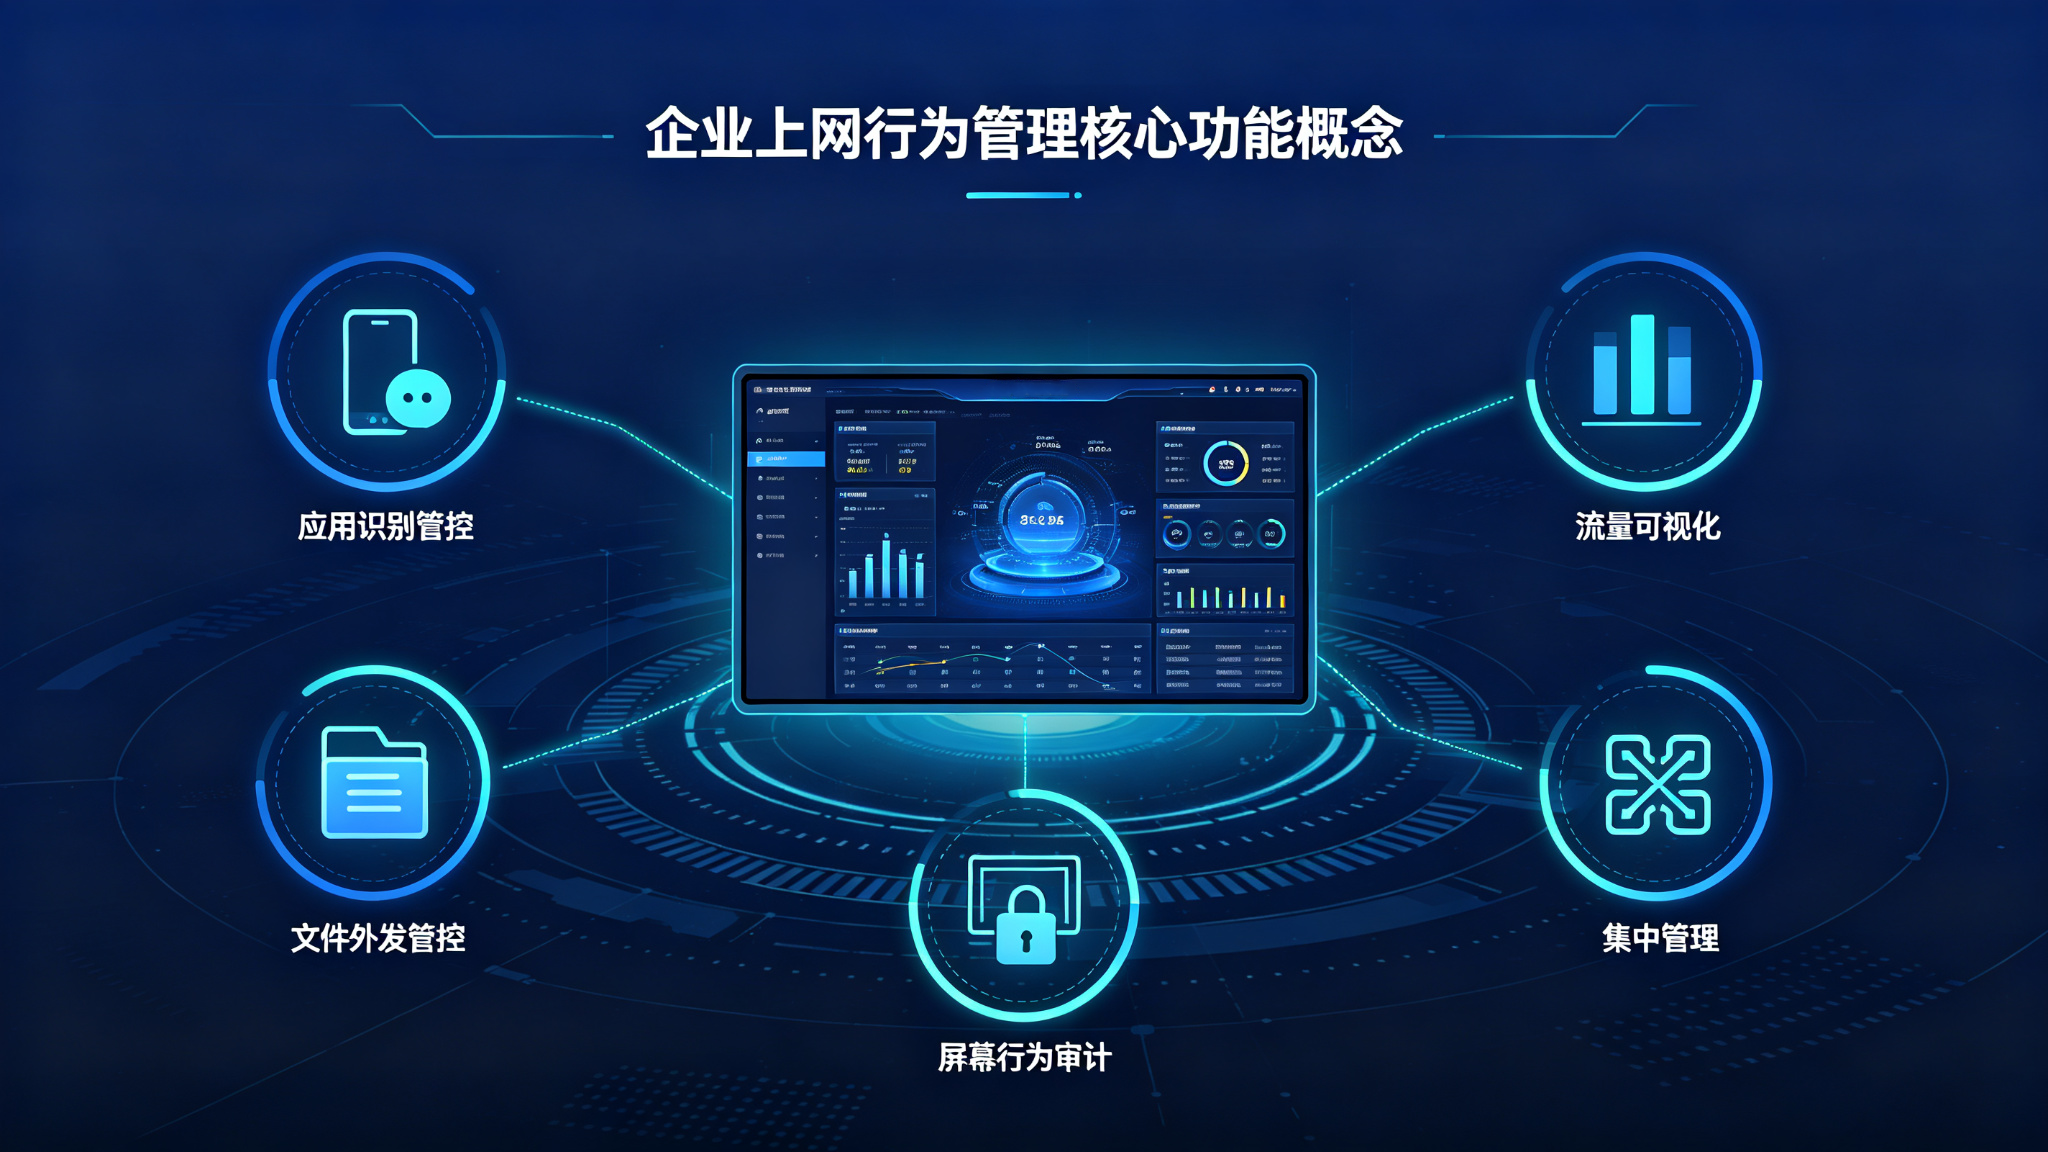
剝離產品包裝後,真正影響日常管理的能力集中在五項,它們也是評估一款上網行爲管理方案是否完備的基本盤。
● 應用識別與管控:系統應能夠識別微信、釘釘、網盤、視頻與遊戲等常見應用,並按崗位配置允許或限制策略,而非僅作簡單斷網處理。
● 上網流量可視化:將各終端的應用使用與帶寬佔用呈現於統一面板,使帶寬佔用來源清晰可查,爲管理決策提供依據。
● 外發文件管控:對U盤拷貝、郵件附件、網盤上傳及聊天傳文件等行爲設置管控節點,這是數據防泄密中最貼近日常操作的防線。
● 屏幕與行爲審計:按策略記錄操作軌跡與訪問內容,便於在異常發生時追溯與舉證。
● 集中管理:使分支、門店與多臺設備可在同一控制檯統一下發策略,免去逐臺配置。
選型時容易忽視的三個問題
在功能清單之外,有三個問題常被忽視,卻直接決定方案投入後的實際可用性。
其一爲部署方式。軟硬一體、純軟件代理或旁路鏡像,不同接入方式對網絡改動與終端側影響差異顯著。其二爲識別庫規模。應用與網址持續更新,識別庫偏小會導致新應用、新站點無法識別的盲區,其後期維護成本易被低估。其三爲性能與穩定性。終端規模擴大後,監控代理的資源佔用、控制檯響應以及日誌存儲的承載力,往往難以在演示環境中體現,卻持續影響日常使用體驗。
單點軟件與一體化網關,能力差距在哪裏
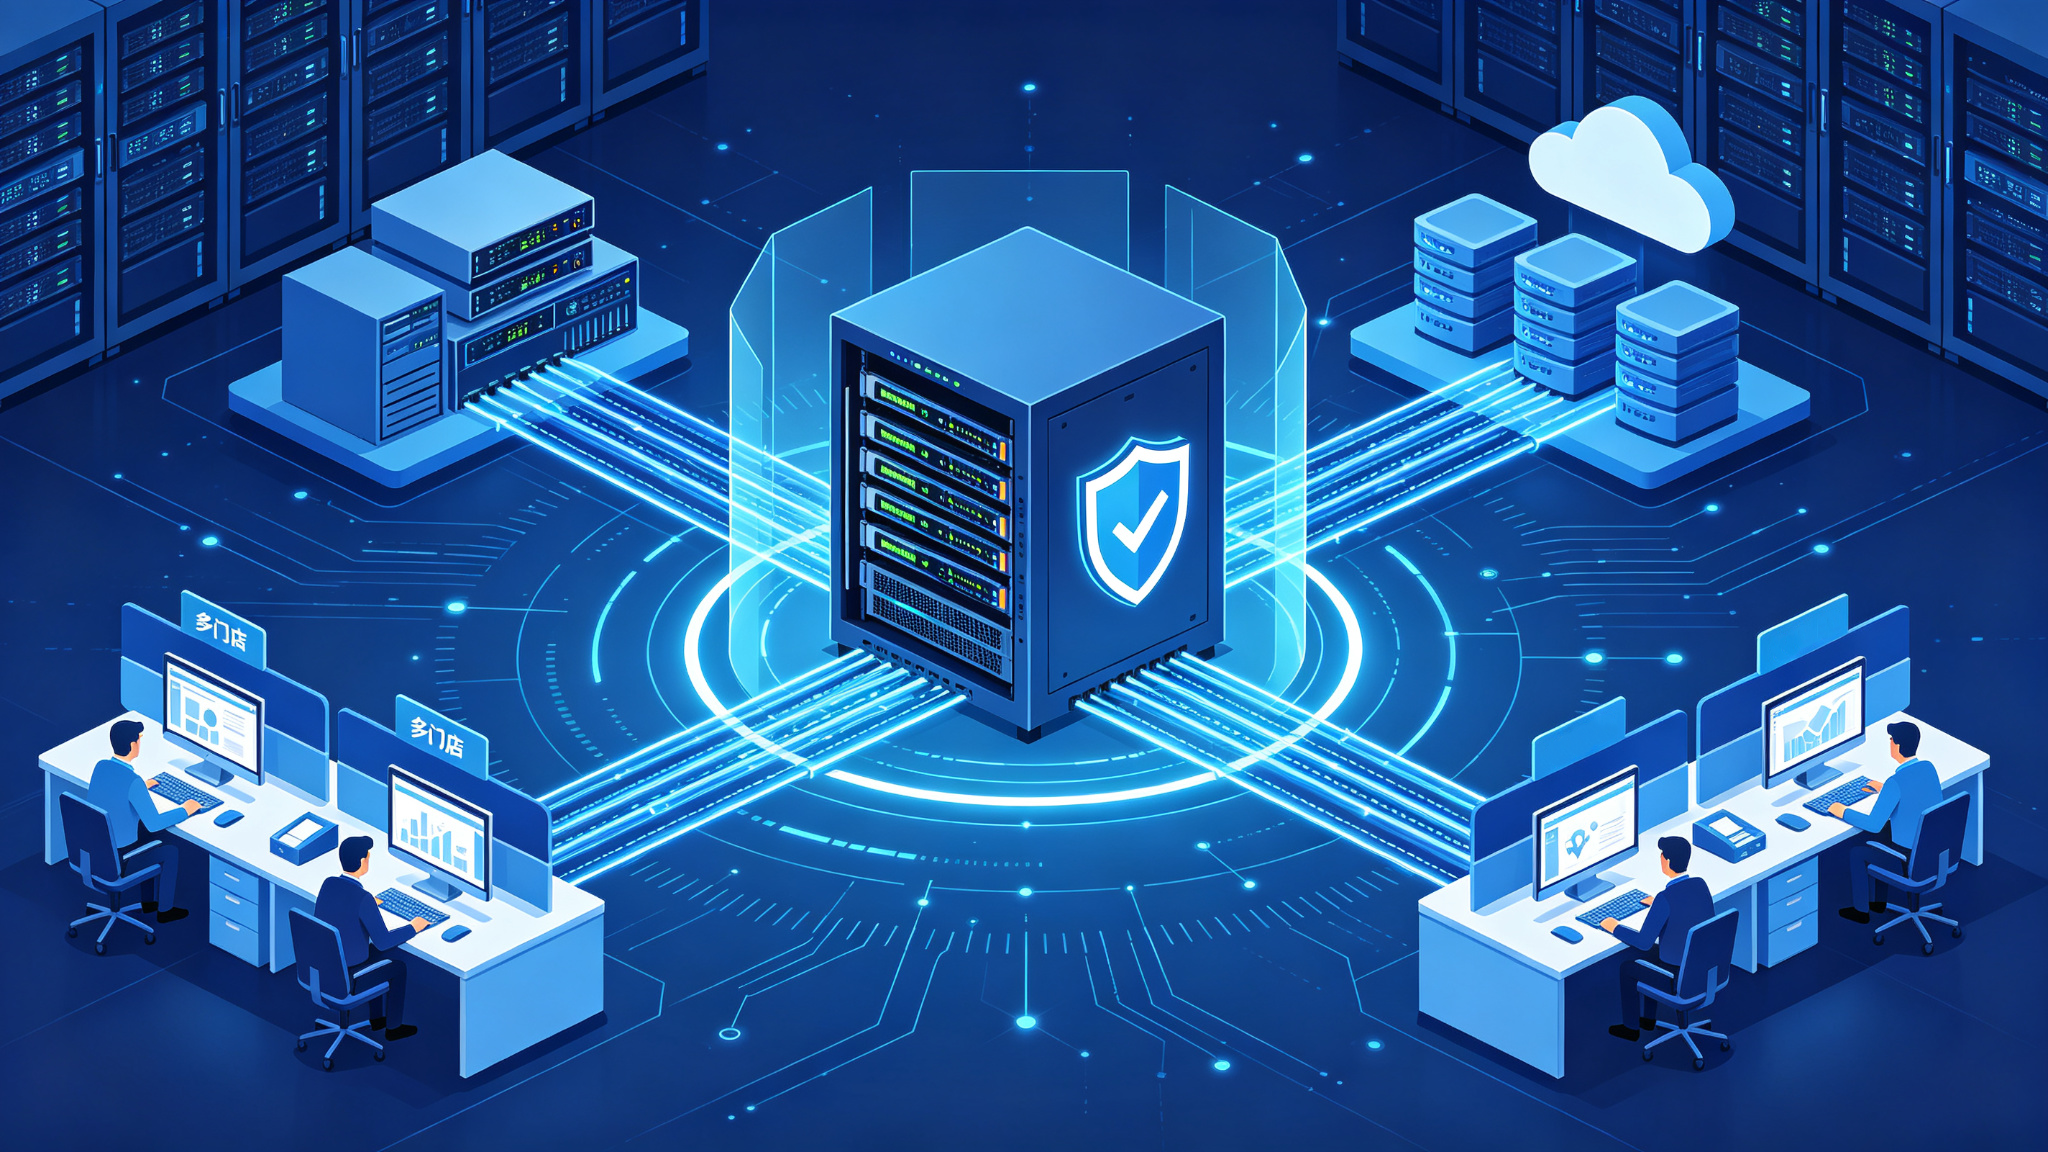
市面上的員工電腦監控軟件系統大致分爲兩類:一類以終端採集爲主的電腦監控軟件,另一類爲集成多種能力於一體的企業安全網關。這兩類方案真正的區別,落在各項能力能否銜接成體系、協同運轉上。
| 對比維度 | 單點監控軟件 | 一體化安全網關(以 OgBox 爲例) |
|---|---|---|
| 能力構成 | 偏重終端行爲採集與審計 | 防火牆、上網行爲管理、安全審計三類合一 |
| 外發管控 | 依賴終端代理,覆蓋有限 | 在網絡邊界做文件外發控制與實時流量可視化 |
| 審計範圍 | 以本機操作爲主 | 覆蓋郵件、應用、網頁訪問與關鍵字等記錄 |
| 統一管理 | 多套工具分散,運維零散 | 單臺設備統一管理,降低多設備維護複雜度 |
| 適用對象 | 終端規模小、需求單一 | 中小企業與多門店,兼顧安全與運維 |
由表可見,單點軟件的優勢在於輕量,一體化網關的優勢在於整合度與能力連貫性。面向中小企業與多門店,Ogbox把防火牆、上網行爲管理與安全審計三類能力收進一臺設備:上網行爲管理覆蓋網站訪問控制、應用限制、文件外發控制與實時流量可視化,安全審計可記錄郵件、應用訪問、關鍵字與網頁訪問等行爲,統一管理則減少多套設備分散部署與維護的複雜度。
電商公司與研發企業:兩個落地場景參考
案例一:電商公司——帶寬治理與外發管控
背景:某中小電商企業,大促前後客服與運營崗位併發在線,工作時段內的視頻與下載行爲擠佔帶寬,導致訂單系統出現卡頓;同時企業擔憂促銷方案與客戶名單被隨意外發。
OgCloud解決方案:在辦公網絡邊界部署Ogbox一體化網關,通過上網行爲管理對視頻、下載類流量限速至低優先級,保障店鋪後臺與ERP系統帶寬;對外發通道統一啓用文件外發控制,將網盤上傳、聊天傳文件納入審計範圍。
成效:上班時段視頻娛樂流量壓降78%,核心業務系統卡頓明顯緩解;外發行爲形成全鏈路記錄,遇到內部排查或客戶審計時,5分鐘即可拉出完整的行爲記錄;採購成本降50%,運維工作量降70%。
案例二:研發企業——局域網監控與源碼防泄密
背景:某研發型團隊,代碼倉庫位於內網,人員流動帶來源碼外泄顧慮,同時希望掌握內部局域網的訪問與流向。
OgCloud解決方案:在總部及分支部署Ogbox一體化網關,對內網訪問、數據庫查詢及敏感關鍵字進行實時審計與告警;配合文件外發控制,限制個人網盤、私人郵箱等外泄路徑。
成效:關鍵訪問全留痕,所有郵件收發、文件外發、應用訪問行爲完整記錄,設置敏感關鍵字後系統秒級告警,事後可精準溯源到設備、賬號與時間。外泄路徑大幅收窄,通過多維度外發管控將數據防泄密落實在網絡層。採購成本直降一半,運維工作量降低50%,故障率下降90%,無需專職安全團隊即可落地。
FAQ
員工電腦監控軟件能看到聊天記錄嗎?
多數方案記錄的是"是否通過聊天工具傳輸文件、傳輸體量如何",而非讀取聊天對話原文。能否查看具體內容,取決於部署層級與合規授權,不應默認具備獲取私聊內容的能力。
安裝監控軟件需要提前告知員工嗎?
從管理透明與用工信任的角度,監控應在事前公示使用範圍與目的,並寫入管理制度。事前告知既能降低牴觸,也能使採集行爲更具合規基礎。
免費的電腦監控軟件能用嗎?
免費工具通常功能有限、更新滯後,且缺少統一管理與安全維護,用於企業生產環境存在較高風險。對帶寬治理與數據防泄密有實質要求的場景,建議使用經過持續維護的正規方案。
員工自帶電腦(BYOD)能監控嗎?
私人設備上的監控邊界更爲敏感,強行採集易超出合理範圍。常見做法是以公司資產與私人設備作區分,對私人設備僅做網絡層管理,不深入終端內部。
電腦監控軟件會被殺毒軟件攔截嗎?
正規方案通常已進行合規簽名與放行配置,被攔截多發生於未加白或來源不明的情況。部署時將監控組件加入信任列表,即可減少誤報。
總結
選擇員工電腦監控軟件系統,應先確認合法邊界與五項基本能力,再考察部署方式、識別庫規模與穩定性,能力閉環的價值高於單點功能堆疊。若仍難以確定自身網絡應從哪個層級切入,歡迎結合具體終端規模與業務場景前往OgCloud官網進行諮詢,獲取更具針對性的企業網絡安全選型建議。